
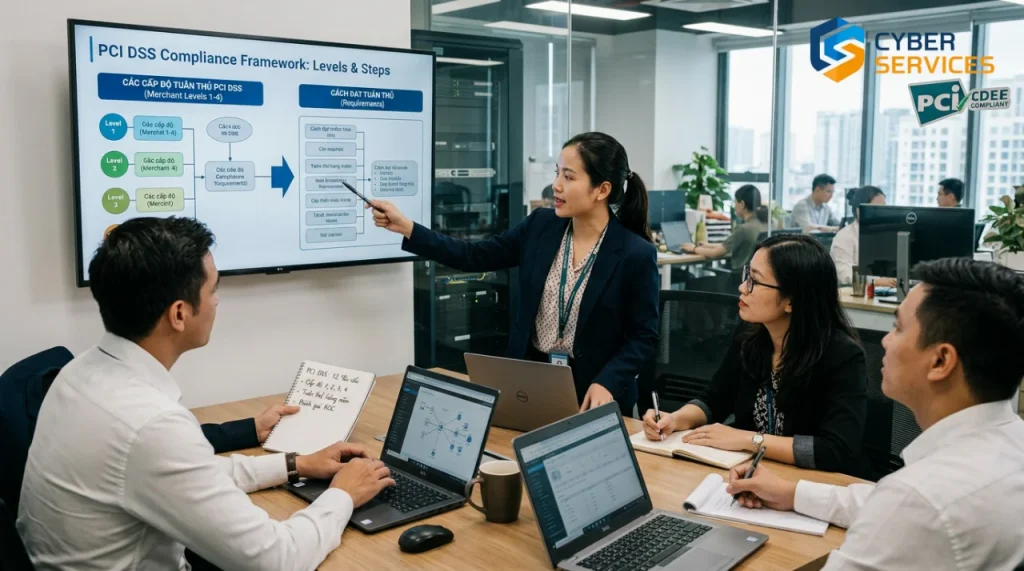
PCI DSS Level 1–4 là bốn cấp độ merchant do các tổ chức thẻ (Visa, Mastercard…) quy định theo số giao dịch thẻ xử lý mỗi năm. Cấp độ quyết định cách doanh nghiệp phải xác nhận tuân thủ: PCI DSS Level 1 phải được QSA (chuyên gia đánh giá) đánh giá tại chỗ và lập báo cáo ROC, còn Level 2–4 thường tự đánh giá bằng SAQ, kèm quét lỗ hổng bởi ASV (đơn vị quét được phê duyệt) theo yêu cầu của ngân hàng thanh toán.
Nếu cần nắm khái niệm tổng quan trước, xem bài PCI DSS là gì. Khi đã xác định được cấp độ, doanh nghiệp có thể tham khảo dịch vụ đánh giá chứng nhận PCI DSS phù hợp với cấp độ đó.
Cập nhật: 02/11/2026 · Tác giả/rà soát chuyên môn: Xuân Tân – Lead Auditor (CISA, OSCE), Cyber Services
PCI DSS Level 1, 2, 3, 4: tiêu chí và yêu cầu xác nhận tuân thủ
Mỗi cấp độ có yêu cầu xác nhận tuân thủ riêng, từ tự đánh giá (SAQ) đến đánh giá bởi QSA. Các cấp độ merchant dưới đây do tổ chức thẻ (Visa, Mastercard) quy định, không phải PCI SSC; ngưỡng giao dịch được tính theo từng thương hiệu thẻ. Ngân hàng thanh toán (acquirer) là bên thông báo cấp độ và hình thức xác nhận cụ thể cho từng merchant.
PCI DSS Level 1
Doanh nghiệp xử lý hơn 6 triệu giao dịch thẻ (của một thương hiệu thẻ) mỗi năm phải thực hiện đánh giá hàng năm bởi một Qualified Security Assessor (QSA) và quét mạng hàng quý qua một Approved Scanning Vendor (ASV). Kết quả đánh giá là Báo cáo tuân thủ (ROC) và Bản xác nhận tuân thủ (AOC).
Tham khảo Chứng nhận PCI DSS Level 1 cho Circle VietNam để hiểu quy trình thực tế.
PCI DSS Level 2
Doanh nghiệp xử lý từ 1 triệu đến 6 triệu giao dịch thẻ mỗi năm chỉ cần tự đánh giá bảo mật (Self‑Assessment Questionnaire – SAQ) và quét mạng hàng quý qua ASV.
PCI DSS Level 3
Doanh nghiệp xử lý từ 20.000 đến dưới 1 triệu giao dịch thương mại điện tử mỗi năm cũng thực hiện SAQ và quét mạng định kỳ, tương tự như cấp độ 2.
PCI DSS Level 4
Doanh nghiệp xử lý dưới 20.000 giao dịch thương mại điện tử hoặc dưới 1 triệu giao dịch thẻ qua các kênh khác mỗi năm thường hoàn thành SAQ hàng năm và quét mạng nếu được yêu cầu; yêu cầu cụ thể do ngân hàng thanh toán quyết định. Cách chọn loại SAQ xem bài hướng dẫn tự đánh giá PCI DSS (SAQ).
| Cấp độ | Giao dịch hàng năm | Yêu cầu chính |
|---|---|---|
| Level 1 | > 6 triệu | Đánh giá QSA + quét mạng ASV hàng quý |
| Level 2 | 1 triệu – 6 triệu | SAQ + quét mạng ASV hàng quý |
| Level 3 | 20 ngàn – < 1 triệu | SAQ + quét mạng định kỳ |
| Level 4 | < 20 ngàn | SAQ hàng năm (khuyến nghị), quét mạng nếu được yêu cầu |
Lưu ý: tài liệu “What To Do If Compromised” của Visa ghi rằng từ 25/4/2024 Visa đã gộp merchant Level 3 và Level 4 thành một Level 3, và việc gộp này không thay đổi yêu cầu tuân thủ PCI DSS hiện có; trang xác nhận tuân thủ của Visa vẫn mô tả bốn cấp. Merchant nên xác nhận cách phân cấp đang áp dụng với ngân hàng thanh toán.
Cấp độ PCI DSS cho nhà cung cấp dịch vụ khác gì merchant?
Nhà cung cấp dịch vụ (service provider) – như cổng thanh toán, trung gian thanh toán, đơn vị xử lý hoặc lưu trữ dữ liệu thẻ thay cho merchant – được phân cấp theo quy tắc riêng, không dùng bốn mức Level 1–4 của merchant. Theo tài liệu tuân thủ dành cho nhà cung cấp dịch vụ của Visa, nhà cung cấp dịch vụ lưu trữ, xử lý hoặc truyền hơn 300.000 giao dịch Visa mỗi năm thuộc Level 1, phải được QSA đánh giá tại chỗ hằng năm (ROC) và quét ASV hằng quý; dưới ngưỡng này là Level 2. Mastercard áp dụng tiêu chí riêng, nên nhà cung cấp dịch vụ làm việc với nhiều thương hiệu thẻ cần đối chiếu quy định của từng thương hiệu và yêu cầu của đối tác.
Vì sao phải xác định đúng cấp độ PCI DSS?
Cấp độ quyết định khối lượng công việc, hình thức đánh giá và hồ sơ phải nộp cho tổ chức thẻ và ngân hàng thanh toán. Xác định đúng cấp độ giúp doanh nghiệp đáp ứng đúng yêu cầu hợp đồng, tránh phạt và lập kế hoạch nguồn lực sát thực tế.
- Bảo vệ dữ liệu thẻ: Ngăn chặn rủi ro bị rò rỉ thông tin.
- Đáp ứng yêu cầu hợp đồng: Tránh phí phạt từ tổ chức thẻ và ngân hàng thanh toán.
- Tăng uy tín: Khách hàng tin tưởng hơn.
Hậu quả khi không tuân thủ PCI DSS
Nếu doanh nghiệp không đáp ứng tiêu chuẩn, các rủi ro sau có thể xảy ra:
- Mất uy tín thương hiệu và niềm tin khách hàng.
- Phí phạt và chi phí bồi hoàn theo hợp đồng với tổ chức thẻ, ngân hàng thanh toán.
- Đình chỉ quyền chấp nhận thẻ, ảnh hưởng doanh thu.
- Rủi ro pháp lý và kiện tụng.
- Tăng khả năng bị tấn công mạng.
- Chi phí khắc phục sự cố cao.
- Gián đoạn hoạt động kinh doanh.
Khi đã xảy ra sự cố, quy trình thông báo và phối hợp điều tra được trình bày trong bài xử lý sự cố lộ lọt dữ liệu thẻ theo PCI DSS. Merchant nên đọc thêm PCI DSS cho merchant để chọn đúng SAQ hay ROC.
Câu hỏi thường gặp
PCI DSS Level 1 là gì?
PCI DSS Level 1 là cấp độ merchant cao nhất, áp dụng cho doanh nghiệp xử lý hơn 6 triệu giao dịch thẻ mỗi năm (tính theo từng thương hiệu thẻ). Doanh nghiệp Level 1 phải được QSA đánh giá tại chỗ hằng năm, lập ROC và AOC, đồng thời quét ASV hằng quý. Khái niệm chung về tiêu chuẩn xem tại bài PCI DSS là gì.
Cấp độ PCI DSS được xác định dựa trên tiêu chí gì?
Cấp độ do tổ chức thẻ (Visa, Mastercard) và ngân hàng thanh toán xác định theo số lượng giao dịch thẻ của từng thương hiệu xử lý hàng năm, từ dưới 20 ngàn giao dịch thương mại điện tử (Level 4) tới hơn 6 triệu giao dịch (Level 1). PCI SSC không quy định các cấp độ này.
PCI DSS QSA và PCI DSS ASV khác nhau như thế nào?
QSA (Qualified Security Assessor) là tổ chức/chuyên gia đánh giá độc lập được PCI SSC công nhận, thực hiện đánh giá và lập ROC. ASV (Approved Scanning Vendor) là đơn vị có giải pháp quét lỗ hổng bên ngoài được PCI SSC phê duyệt, thực hiện quét hằng quý theo yêu cầu 11.3.2. Một doanh nghiệp Level 1 thường cần cả hai.
Làm sao để giảm chi phí đạt PCI DSS Compliance?
Sử dụng bảng câu hỏi tự đánh giá (SAQ) cho các cấp độ thấp khi được phép, hợp tác với đối tác có kinh nghiệm và lên kế hoạch kiểm tra định kỳ. Mức chi phí tham khảo theo từng cấp độ có trong bài chi phí chứng nhận PCI DSS.
Thời gian để hoàn tất đánh giá PCI DSS là bao lâu?
Không có thời hạn cố định: thời gian phụ thuộc cấp độ (SAQ hay ROC), quy mô phạm vi và khối lượng khắc phục sau phân tích khoảng cách. Doanh nghiệp đã có chính sách, phân đoạn mạng và log tập trung thường hoàn thành nhanh hơn nhiều so với doanh nghiệp phải khắc phục từ đầu.
Nguồn tham khảo
- Visa – What To Do If Compromised, Visa Supplemental Requirements (gộp merchant Level 3 và 4 từ 25/4/2024)
- Visa – Data Security Compliance Requirements for Service Providers
- Visa – Compliance validation: merchant and service provider levels
- PCI SSC – Qualified Security Assessors (danh sách QSA)
- PCI SSC – Approved Scanning Vendors (danh sách ASV)
Chưa chắc doanh nghiệp thuộc Level nào hay cần SAQ hay ROC? Cyber Services (QSAC được PCI SSC công nhận) hỗ trợ xác định cấp độ, phạm vi và hình thức đánh giá phù hợp.
1 bình luận