ISO và dịch vụ tư vấn ISO là chìa khóa giúp doanh nghiệp nâng cao chất lượng, bảo mật và cạnh tranh toàn cầu. CyberServices đồng hành từ đánh giá hiện trạng tới duy trì chứng nhận, mang lại giá trị thực tế và tiết kiệm chi phí. Tư vấn Đánh Giá Cấp Chứng Nhận PCI PIN Uy Tín
Tại sao doanh nghiệp cần tư vấn ISO 27001?
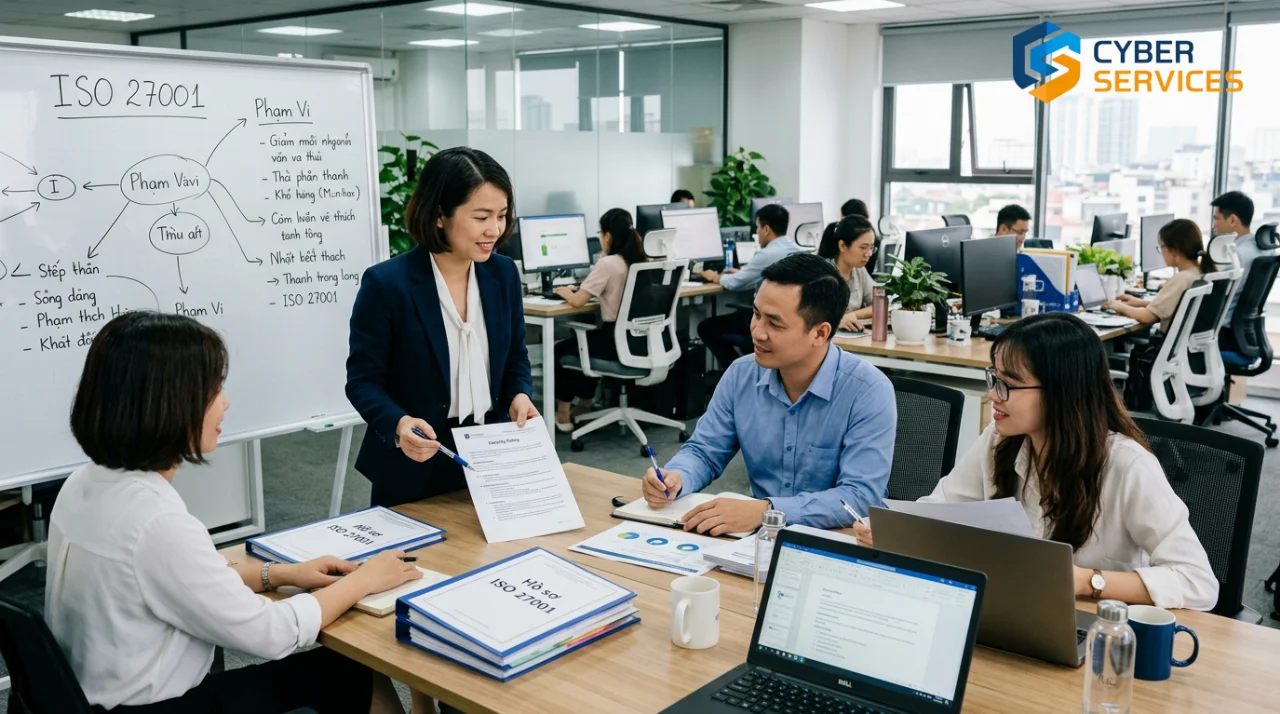
ISO 27001 không chỉ là tiêu chuẩn quốc tế về an toàn thông tin mà còn là công cụ quản lý rủi ro hiệu quả. Khi doanh nghiệp áp dụng tư vấn ISO chuyên sâu, họ giảm thiểu nguy cơ rò rỉ dữ liệu, tăng độ tin cậy của khách hàng và đáp ứng yêu cầu pháp lý. Điều này giúp mở rộng thị trường, thu hút đối tác quốc tế và nâng cao vị thế cạnh tranh.
Lợi ích chiến lược của ISO 27001
ISO 27001 cung cấp khung quản lý bảo mật toàn diện, từ chính sách, quy trình tới kiểm soát kỹ thuật. Doanh nghiệp đạt chuẩn sẽ giảm chi phí phát sinh do sự cố bảo mật, cải thiện hiệu suất làm việc và tăng sự hài lòng của khách hàng. Ngoài ra, chứng nhận còn là bằng chứng minh bạch cho các nhà đầu tư và đối tác kinh doanh.
Quy trình tư vấn ISO 27001 toàn diện của CyberServices
CyberServices thiết kế quy trình tối ưu, giảm vòng lặp và tối đa hoá hiệu quả. Mỗi giai đoạn được thực hiện bởi các chuyên gia có kinh nghiệm, đảm bảo doanh nghiệp đạt chứng nhận nhanh chóng và duy trì lâu dài.
1. Đánh giá hiện trạng (Gap Analysis)
Đội ngũ chuyên gia kiểm tra quy trình, tài liệu và hệ thống hiện tại, xác định khoảng cách so với yêu cầu ISO 27001. Báo cáo gap chi tiết giúp doanh nghiệp hiểu rõ những điểm cần cải tiến và ưu tiên nguồn lực.
2. Lập kế hoạch tư vấn
Dựa trên kết quả gap analysis, chúng tôi đề xuất kế hoạch hành động cụ thể, xác định trách nhiệm, nguồn lực và thời gian thực hiện cho từng nhiệm vụ. Kế hoạch được thiết kế linh hoạt, phù hợp với quy mô và ngân sách của doanh nghiệp.
3. Triển khai và đào tạo
Thực hiện cải tiến quy trình, xây dựng tài liệu mới và triển khai các biện pháp kiểm soát kỹ thuật. Đào tạo nhân viên được tổ chức theo mô hình thực hành, giúp họ nắm vững yêu cầu và tuân thủ hệ thống ISO.
4. Đánh giá nội bộ
Đánh giá nội bộ được thực hiện để kiểm tra tính nhất quán và phát hiện những điểm chưa phù hợp. Các biện pháp khắc phục được đề xuất ngay lập tức, đảm bảo doanh nghiệp luôn trong trạng thái sẵn sàng.
5. Chuẩn bị cho đánh giá chứng nhận
Kiểm tra cuối cùng tài liệu, quy trình và đào tạo nhân viên, chúng tôi hỗ trợ doanh nghiệp chuẩn bị đầy đủ cho cuộc đánh giá của tổ chức chứng nhận. Đội ngũ hỗ trợ luôn sẵn sàng giải đáp mọi thắc mắc trong giai đoạn cuối.
So sánh nhanh các tiêu chuẩn ISO phổ biến
| Tiêu chuẩn | Mục tiêu chính | Lợi ích tiêu biểu |
|---|---|---|
| ISO 9001 | Quản lý chất lượng | Nâng cao hài lòng khách hàng, giảm lỗi sản phẩm |
| ISO 14001 | Quản lý môi trường | Giảm tác động môi trường, tuân thủ quy định |
| ISO 45001 | An toàn và sức khỏe nghề nghiệp | Giảm tai nạn lao động, nâng cao sức khỏe nhân viên |
| ISO 27001 | An toàn thông tin | Bảo vệ dữ liệu, giảm rủi ro vi phạm bảo mật |
| ISO 22000 | An toàn thực phẩm | Đảm bảo chất lượng chuỗi cung ứng thực phẩm |
| ISO 50001 | Quản lý năng lượng | Tối ưu tiêu năng lượng, giảm chi phí vận hành |
Chi phí và thời gian triển khai dịch vụ tư vấn ISO 27001
Chi phí dịch vụ bao gồm đánh giá hiện trạng, lập kế hoạch, triển khai cải tiến, đào tạo nhân viên, đánh giá nội bộ và hỗ trợ chuẩn bị cho đánh giá chứng nhận. Thời gian thực hiện thường từ 3 đến 9 tháng, tùy vào độ phức tạp và quy mô doanh nghiệp. CyberServices tối ưu quy trình để rút ngắn thời gian tối đa mà không làm giảm chất lượng.
Hỗ trợ sau khi nhận chứng nhận ISO 27001
Chúng tôi không dừng lại ở việc cấp chứng nhận. Dịch vụ duy trì bao gồm cập nhật tiêu chuẩn, đào tạo định kỳ, kiểm tra nội bộ thường xuyên và hỗ trợ cải tiến liên tục. Điều này giúp doanh nghiệp luôn tuân thủ, giảm thiểu rủi ro và duy trì lợi thế cạnh tranh lâu dài.
FAQ – Các câu hỏi thường gặp về ISO 27001
ISO 27001 có bắt buộc cho mọi doanh nghiệp không?
Không, ISO 27001 là tiêu chuẩn tự nguyện. Tuy nhiên, việc đạt chuẩn giúp doanh nghiệp tăng uy tín, đáp ứng yêu cầu khách hàng và mở rộng thị trường quốc tế.
Thời gian để hoàn thành quá trình tư vấn và đạt chứng nhận là bao lâu?
Thời gian phụ thuộc vào quy mô và độ phức tạp, thường từ 3‑9 tháng. CyberServices cam kết rút ngắn thời gian bằng cách tối ưu quy trình và tập trung vào các điểm trọng yếu.
Chi phí dịch vụ tư vấn ISO 27001 bao gồm những gì?
Chi phí bao gồm Gap Analysis, lập kế hoạch cải tiến, triển khai, đào tạo, đánh giá nội bộ và hỗ trợ chuẩn bị cho đánh giá chứng nhận. Không có phí ẩn, mọi hạng mục được minh bạch trong báo giá.
Tôi có cần thay đổi toàn bộ quy trình nội bộ không?
Không nhất thiết. CyberServices sẽ phân tích và đề xuất cải tiến chỉ ở những điểm cần thiết, giữ nguyên những quy trình đã hiệu quả để giảm chi phí và thời gian.
Hỗ trợ sau khi nhận chứng nhận ISO 27001 như thế nào?
Chúng tôi cung cấp dịch vụ duy trì, cập nhật tiêu chuẩn, đào tạo định kỳ và kiểm tra nội bộ để doanh nghiệp luôn tuân thủ và không tiến liên tục.
Liên kết nội bộ hữu ích
Để hiểu rõ hơn về quy trình đánh giá và chứng nhận, bạn có thể tham khảo bài viết Lợi Ích Tích Hợp PCI DSS và ISO 27001. Ngoài ra, bài viết So sánh chi phí dịch vụ tư vấn PCI DSS Việt Nam cung cấp góc nhìn so sánh chi phí và lợi ích.
Đừng ngần ngại liên hệ ngay với CyberServices để nhận tư vấn chi tiết, báo giá ưu đãi và giải pháp tối ưu nhất!