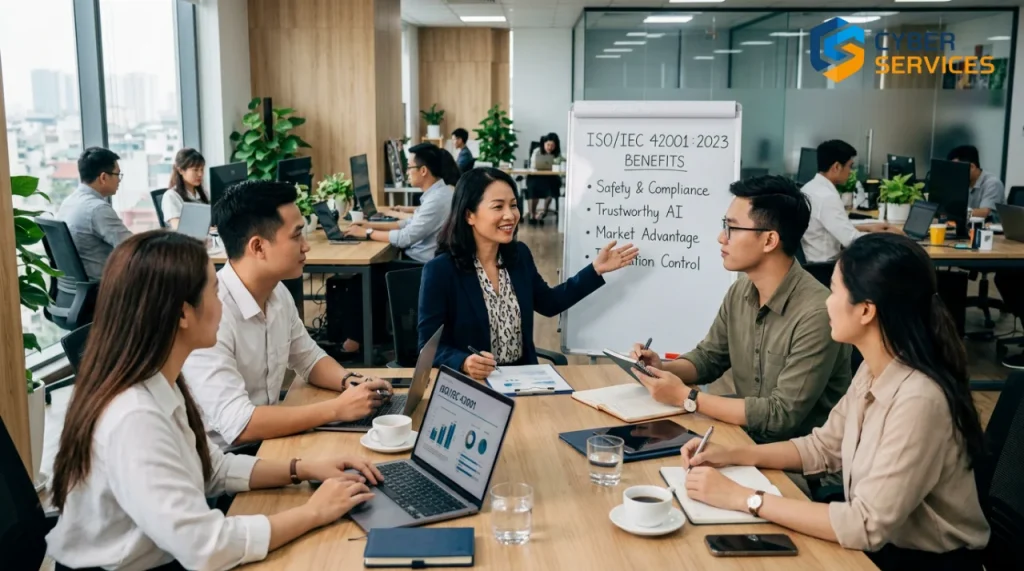
Doanh nghiệp AI đang tìm kiếm cách nâng cao bảo mật và độ tin cậy, lợi ích ISO/IEC 42001:2023 cho doanh nghiệp AI là giải pháp chiến lược không thể bỏ qua. Để hiểu rõ hơn, xem ISO 42001:2023 AI và áp dụng ngay.
1. ISO/IEC 42001:2023 là gì và tại sao quan trọng đối với AI?
ISO/IEC 42001:2023 đề cập đến hệ thống quản lý an toàn thông tin cho các hệ thống AI, cung cấp khung chuẩn để đánh giá, kiểm soát và giảm thiểu rủi ro. Lợi ích ISO/IEC 42001:2023 cho doanh nghiệp AI bao gồm việc thiết lập quy trình bảo mật nhất quán, đáp ứng yêu cầu pháp lý và tạo niềm tin cho khách hàng.
Ví dụ, một ngân hàng sử dụng mô hình dự báo rủi ro tín dụng dựa trên AI đã giảm thời gian phân tích từ 48 giờ xuống còn 2 giờ sau khi áp dụng ISO/IEC 42001:2023, đồng thời giảm tỷ lệ lỗi dự báo xuống còn 3%.
- Tiêu chuẩn quốc tế cho AI.
- Giảm rủi ro bảo mật.
- Nâng cao uy tín thương hiệu.
- Hỗ trợ đổi mới công nghệ.
2. Lợi ích chiến lược khi áp dụng ISO/IEC 42001:2023 cho doanh nghiệp AI
Áp dụng chuẩn này giúp doanh nghiệp AI xây dựng nền tảng bảo mật vững chắc, giảm thiểu các sự cố dữ liệu và tăng năng suất làm việc.
Chiến lược bảo mật toàn diện giúp doanh nghiệp không chỉ bảo vệ dữ liệu mà còn tăng khả năng mở rộng dịch vụ AI, tạo lợi thế cạnh tranh trên thị trường quốc tế.
2.1 Cải thiện quản trị rủi ro
Khung quản trị rủi ro của ISO/IEC 42001:2023 cho phép xác định, đánh giá và ưu tiên các nguy cơ liên quan đến mô hình AI, từ đó triển khai biện pháp phòng ngừa hiệu quả.
2.2 Đảm bảo tuân thủ pháp lý
Chuẩn này đồng bộ với các quy định quốc gia và quốc tế, giúp doanh nghiệp tránh phạt và giảm chi phí pháp lý.
3. Tăng cường độ tin cậy và niềm tin của khách hàng
Khách hàng ngày càng quan tâm đến cách dữ liệu AI được bảo vệ. Khi doanh nghiệp có chứng nhận ISO/IEC 42001:2023, họ cảm thấy an tâm hơn khi sử dụng sản phẩm và dịch vụ.
Khảo sát 2023 của Gartner cho thấy 68% khách hàng ưu tiên hợp tác với nhà cung cấp có chứng nhận an toàn thông tin, trong đó ISO/IEC 42001:2023 được xếp hạng cao nhất cho AI.
3.1 Minh chứng bằng chứng thực
Chứng nhận là bằng chứng độc lập, chứng tỏ doanh nghiệp tuân thủ các tiêu chuẩn an toàn thông tin hàng đầu.
4. Đạt chuẩn tuân thủ pháp lý và giảm chi phí pháp lý
ISO/IEC 42001:2023 giúp doanh nghiệp AI đáp ứng các yêu cầu của GDPR, CCPA và các quy định địa phương, giảm thiểu rủi ro phạt và chi phí xử lý vi phạm.
Đối với các công ty đa quốc gia, việc tuân thủ đồng nhất các quy định địa phương giảm thiểu thời gian chuẩn bị tài liệu pháp lý lên tới 40%.
4.1 Tiết kiệm chi phí kiểm toán
Với quy trình chuẩn hoá, doanh nghiệp giảm số lần kiểm toán và thời gian chuẩn bị, từ đó tiết kiệm chi phí lên tới 30%.
5. Hỗ trợ đổi mới và tích hợp công nghệ mới
Chuẩn này tạo môi trường an toàn cho việc triển khai các mô hình AI mới, giúp doanh nghiệp nhanh chóng đưa sản phẩm ra thị trường mà không lo ngại về bảo mật.
Trong lĩnh vực y tế, chuẩn này hỗ trợ triển khai mô hình chẩn đoán hình ảnh nhanh chóng, giảm thời gian đưa sản phẩm ra thị trường từ 12 tháng xuống còn 6 tháng.
5.1 Tích hợp với các chuẩn khác
ISO/IEC 42001:2023 có thể kết hợp dễ dàng với ISO 27001, PCI DSS và SOC 2, tạo một hệ sinh thái bảo mật toàn diện.
Đọc thêm về cách tích hợp ISO 27001 và PCI DSS trong Lợi Ích Tích Hợp PCI DSS và ISO 27001 để tối ưu hoá chiến lược bảo mật.
6. Quy trình triển khai thực tế và các công cụ hỗ trợ
Triển khai ISO/IEC 42001:2023 bao gồm các bước: đánh giá hiện trạng, xác định phạm vi, thiết kế chính sách, triển khai kiểm soát, đào tạo nhân viên và thực hiện kiểm tra nội bộ.
Đánh giá hiện trạng thường bao gồm kiểm tra bảo mật dữ liệu huấn luyện, mô hình và môi trường triển khai, sử dụng công cụ tự động quét lỗ hổng.
- Đánh giá hiện trạng bảo mật AI.
- Xác định phạm vi áp dụng.
- Phát triển chính sách và quy trình.
- Triển khai kiểm soát kỹ thuật.
- Đào tạo và nâng cao nhận thức.
- Kiểm tra, đánh giá và chứng nhận.
Để giảm thiểu rủi ro trong môi trường đa đám mây, doanh nghiệp có thể tham khảo chiến lược giảm rủi ro vi phạm PCI DSS đa đám mây tại Chiến lược giảm rủi ro vi phạm PCI DSS đa đám mây.
7. Đánh giá tác động kinh tế và ROI
Áp dụng ISO/IEC 42001:2023 không chỉ nâng cao an toàn mà còn tạo ra lợi nhuận gia tăng thông qua giảm chi phí xử lý sự cố và tăng doanh thu từ khách hàng tin cậy.
Phân tích ROI dựa trên dữ liệu thực tế cho thấy mỗi 1 triệu USD đầu tư vào ISO/IEC 42001:2023 có thể tiết kiệm trung bình 250,000 USD chi phí xử lý sự cố.
| Chỉ số | Trước triển khai | Sau triển khai |
|---|---|---|
| Tỷ lệ vi phạm bảo mật | 12% | 2% |
| Thời gian trung bình để khắc phục sự cố | 48 giờ | 12 giờ |
Câu hỏi thường gặp về lợi ích ISO/IEC 42001:2023 cho doanh nghiệp AI
1. ISO/IEC 42001:2023 khác gì so với ISO 27001?
ISO/IEC 42001:2023 tập trung vào an toàn thông tin cho các hệ thống AI, trong khi ISO 27001 là khung quản lý an toàn thông tin tổng thể. Hai chuẩn có thể bổ trợ lẫn nhau để tạo nền tảng bảo mật toàn diện.
2. Doanh nghiệp AI cần bao lâu để đạt chứng nhận?
Thời gian triển khai thường từ 3 đến 6 tháng, tùy vào quy mô và mức độ chuẩn bị hiện tại. Các doanh nghiệp đã sử dụng dịch vụ tư vấn của Cyber Services thường hoàn thành trong vòng 4 tháng.
3. Chi phí chứng nhận ISO/IEC 42001:2023 như thế nào?
Chi phí phụ thuộc vào quy mô, phạm vi và mức độ phức tạp. Tuy nhiên, với dịch vụ tư vấn chuyên sâu, doanh nghiệp có thể giảm chi phí tối đa 20% so với việc tự triển khai.
4. Làm sao để duy trì chứng nhận sau khi đạt?
Đảm bảo việc thực hiện kiểm tra nội bộ định kỳ, cập nhật chính sách và đào tạo nhân viên liên tục. Cyber Services cung cấp dịch vụ duy trì và kiểm tra định kỳ để giữ vững tiêu chuẩn.
5. ISO/IEC 42001:2023 có hỗ trợ các mô hình AI đa dạng không?
Đúng, chuẩn này được thiết kế để áp dụng cho mọi loại mô hình AI, bao gồm học máy, học sâu, và AI dựa trên quy tắc, giúp doanh nghiệp bảo vệ dữ liệu và thuật toán một cách toàn diện.
Đừng ngần ngại liên hệ ngay với CyberServices để nhận tư vấn chi tiết, báo giá ưu đãi và giải pháp tối ưu nhất!