
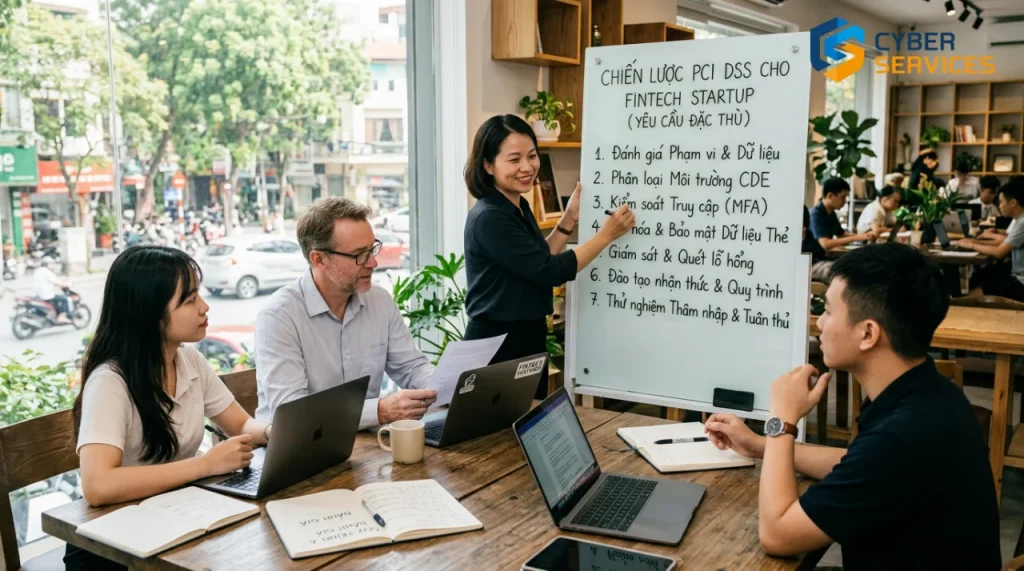
Startup fintech phải tuân thủ PCI DSS nếu lưu trữ, xử lý hoặc truyền dữ liệu thẻ thanh toán, hoặc nếu dịch vụ của mình có thể ảnh hưởng tới an toàn dữ liệu thẻ của khách hàng; phiên bản áp dụng hiện nay là PCI DSS v4.0.1. Điểm đặc thù của fintech là thường đóng vai trò nhà cung cấp dịch vụ (service provider) chứ không chỉ là merchant, vận hành trên đám mây, tích hợp nhiều API và phát hành sản phẩm liên tục. Vì vậy, thu hẹp phạm vi ngay từ khâu thiết kế là cách quyết định phần lớn khối lượng công việc tuân thủ.
Cập nhật: 02/11/2026 · Tác giả/rà soát chuyên môn: Xuân Tân – Lead Auditor (CISA, OSCE), Cyber Services
Startup fintech có bắt buộc tuân thủ PCI DSS không?
Có, khi doanh nghiệp lưu trữ, xử lý hoặc truyền dữ liệu thẻ, bất kể quy mô. Nghĩa vụ này đến từ quy định của các tổ chức thẻ (Visa, Mastercard…) và hợp đồng với ngân hàng thanh toán (acquirer) hoặc ngân hàng đối tác, không phải từ PCI SSC. Tổng quan về tiêu chuẩn xem tại bài PCI DSS là gì.
Fintech cần xác định mình là merchant, nhà cung cấp dịch vụ hay cả hai, vì cách xác nhận tuân thủ khác nhau. Ví dụ theo quy định của Visa:
| Vai trò | Cấp độ (theo Visa) | Hình thức xác nhận |
|---|---|---|
| Nhà cung cấp dịch vụ | Level 1: trên 300.000 giao dịch/năm (hoặc là đơn vị xử lý VisaNet) | ROC do QSA lập, quét ASV hằng quý, AOC |
| Nhà cung cấp dịch vụ | Level 2: dưới 300.000 giao dịch/năm | SAQ, quét ASV hằng quý, AOC |
| Merchant | Level 1–4 theo số giao dịch Visa/năm | Level 1: ROC do QSA lập; Level 2–4: thường là SAQ, acquirer có thể yêu cầu cao hơn |
Ngưỡng chi tiết cho merchant xem tại bài PCI DSS Level 1–4. Mastercard và các tổ chức thẻ khác có quy định riêng; ngân hàng đối tác có thể yêu cầu mức xác nhận cao hơn ngưỡng.
Thu hẹp phạm vi PCI DSS từ khâu thiết kế sản phẩm thế nào?
Phạm vi PCI DSS gồm các hệ thống lưu trữ, xử lý, truyền dữ liệu thẻ và các hệ thống kết nối hoặc ảnh hưởng tới chúng. Xác định sai phạm vi khiến hệ thống có kết nối tới dữ liệu thẻ bị bỏ sót khỏi kiểm soát. Các quyết định thiết kế giúp thu hẹp phạm vi:
- Không lưu số thẻ (PAN) nếu không cần: dùng token hóa để PAN chỉ tồn tại ở ít hệ thống nhất.
- Chuyển việc thu thập thẻ cho bên đã tuân thủ: trang thanh toán hoặc trường nhập thẻ do nhà cung cấp dịch vụ thanh toán đã tuân thủ PCI DSS quản lý có thể giảm đáng kể phạm vi. Loại SAQ áp dụng phụ thuộc cách tích hợp và cần được acquirer chấp thuận; với PCI DSS v4.x, merchant thương mại điện tử dùng SAQ A cũng phải quét ASV hằng quý.
- Tách mạng và tài khoản đám mây: đặt môi trường dữ liệu chủ thẻ (CDE) trong tài khoản/mạng riêng, kiểm soát chặt kết nối từ hệ thống khác.
Quy trình xác định phạm vi gồm: (1) lập danh sách tài sản; (2) vẽ sơ đồ luồng dữ liệu thẻ; (3) xác định các điểm tiếp xúc dữ liệu thẻ, gồm API và webhook; (4) đánh giá quyền truy cập của nhân viên và đối tác; (5) ghi kết quả vào tài liệu phạm vi và cập nhật khi kiến trúc thay đổi. Phương pháp chi tiết: PCI DSS scoping là gì.
Fintech thường gặp khó ở những kiểm soát nào?
| Lĩnh vực | Khó khăn thường gặp | Hướng xử lý |
|---|---|---|
| Đám mây, đa đám mây | Cấu hình không thống nhất giữa nền tảng, không rõ trách nhiệm với nhà cung cấp | Chuẩn hóa cấu hình bằng hạ tầng dạng mã (IaC), lập ma trận trách nhiệm với từng nhà cung cấp – xem PCI DSS trên đa đám mây |
| API thanh toán, webhook | Điểm tiếp xúc dữ liệu thẻ bị bỏ sót khi xác định phạm vi | Xác thực mạnh, kiểm tra đầu vào, giới hạn tần suất và nguồn truy cập, tường lửa ứng dụng web cho endpoint công khai |
| CI/CD | Phát hành nhanh làm lọt lỗ hổng lên môi trường thật | Tích hợp kiểm thử bảo mật mã nguồn (SAST) và ứng dụng đang chạy (DAST) vào pipeline |
| Truy cập nội bộ | Quyền rộng cho kỹ sư, tài khoản dùng chung | Quyền tối thiểu, xác thực đa yếu tố, cấp và thu hồi quyền theo quy trình |
| Con người | Nhân sự mới chưa được đào tạo | Đào tạo nhận thức bảo mật khi tuyển dụng và ít nhất 12 tháng một lần (yêu cầu 12.6), kèm đào tạo lập trình an toàn cho kỹ sư |
Quy trình đánh giá PCI DSS cho fintech diễn ra thế nào?
Giai đoạn 1: Đánh giá khoảng cách
Đối chiếu hiện trạng với các yêu cầu PCI DSS v4.0.1 trong phạm vi đã xác định, lập danh sách điểm chưa đáp ứng và kế hoạch khắc phục. Danh mục tài liệu cần chuẩn bị xem tại bài hồ sơ, tài liệu PCI DSS.
Giai đoạn 2: Khắc phục
Triển khai kiểm soát còn thiếu, hoàn thiện chính sách, quy trình và bắt đầu lưu bằng chứng vận hành (log, biên bản rà soát quyền, kết quả quét lỗ hổng).
Giai đoạn 3: Đánh giá chính thức và nộp kết quả
QSA kiểm tra hệ thống, phỏng vấn, xem xét bằng chứng và lập Báo cáo tuân thủ (ROC) cùng Bản xác nhận tuân thủ (AOC); đơn vị đủ điều kiện tự đánh giá thì hoàn thành SAQ kèm AOC. Doanh nghiệp nộp kết quả cho acquirer, ngân hàng đối tác hoặc tổ chức thẻ theo yêu cầu, và xác nhận lại hằng năm. Theo PCI SSC, nhân sự QSA đã thiết kế hoặc triển khai kiểm soát cho doanh nghiệp không được đánh giá chính kiểm soát đó, nên tư vấn và đánh giá là hai vai trò tách biệt.
Thời gian của từng giai đoạn phụ thuộc vào phạm vi và mức độ sẵn sàng ban đầu. Chi phí tham khảo được trình bày tại bài chi phí chứng nhận PCI DSS.
Tuân thủ PCI DSS mang lại gì cho startup fintech?
- Đáp ứng điều kiện hợp đồng của ngân hàng thanh toán, ngân hàng đối tác và tổ chức thẻ.
- Có bằng chứng chính thức (AOC) khi khách hàng doanh nghiệp đánh giá fintech như một nhà cung cấp dịch vụ.
- Có kiến trúc bảo mật và quy trình chuẩn để mở rộng sản phẩm, thị trường mà không phải thiết kế lại.
Câu hỏi thường gặp
PCI DSS có bắt buộc với mọi startup fintech không?
PCI DSS áp dụng cho mọi doanh nghiệp lưu trữ, xử lý hoặc truyền dữ liệu thẻ, bất kể quy mô hay mô hình kinh doanh. Nghĩa vụ đến từ quy định của tổ chức thẻ và hợp đồng với acquirer hoặc ngân hàng đối tác.
Startup fintech cần áp dụng phiên bản PCI DSS nào?
PCI DSS v4.0.1 (phát hành 06/2024) là phiên bản đang áp dụng: v3.2.1 đã ngưng từ 31/3/2024 và v4.0 ngưng từ 31/12/2024. Các yêu cầu “future-dated” của v4.x đã bắt buộc từ 31/3/2025.
Fintech được xem là merchant hay nhà cung cấp dịch vụ?
Tùy mô hình: fintech nhận thanh toán cho chính mình là merchant; fintech xử lý, truyền hoặc có thể ảnh hưởng tới dữ liệu thẻ thay cho đơn vị khác là nhà cung cấp dịch vụ. Nhiều fintech đóng cả hai vai trò, và mỗi vai trò có cách xác nhận tuân thủ riêng theo quy định của tổ chức thẻ.
Làm sao để giảm chi phí đánh giá PCI DSS?
Cách hiệu quả nhất là thu hẹp phạm vi: không lưu PAN nếu không cần, dùng token hóa, chuyển việc thu thập thẻ cho nhà cung cấp đã tuân thủ và tách CDE khỏi các hệ thống khác. Phạm vi càng nhỏ, số hệ thống phải kiểm soát và đánh giá càng ít.
Startup có thể được đánh giá từ xa không?
Có thể một phần. PCI SSC có hướng dẫn đánh giá từ xa (Remote Assessment Guidelines and Procedures, 09/2021) cho trường hợp không thể đánh giá tại chỗ; QSA chịu trách nhiệm xác định kiểm tra từ xa có đủ bảo đảm hay không và ghi nhận trong ROC.
Cyber Services (QSAC được PCI SSC công nhận) hỗ trợ xác định vai trò và cấp độ, thu hẹp phạm vi và lập lộ trình tuân thủ phù hợp giai đoạn phát triển. Xem dịch vụ chứng nhận PCI DSS hoặc gọi 0979 875 985.
Nguồn tham khảo
- Compliance validation – merchant và service provider levels (Visa)
- Just Published: PCI DSS v4.0.1 (PCI SSC, 06/2024)
- Future-dated requirements of PCI DSS v4.x (PCI SSC, 08/2024)
- Guidance for PCI DSS Scoping and Network Segmentation v1.1 (PCI SSC)
- FAQ: Tính độc lập của QSA khi đánh giá kiểm soát (PCI SSC)
- Remote Assessment Guidelines and Procedures v1.0 (PCI SSC, 09/2021)