PCI P2PE là gì? Mã hóa điểm-điểm giúp giảm phạm vi PCI DSS
PCI P2PE (Point-to-Point Encryption) là tiêu chuẩn của Hội đồng Tiêu chuẩn Bảo mật PCI (PCI SSC) dành cho giải pháp mã hóa điểm-điểm:…
Bài viết về PCI DSS v4.0.1 và PCI PIN: cấp độ tuân thủ, phạm vi CDE, SAQ, ROC/AOC, hồ sơ chuẩn bị, chi phí và cách chọn QSA.
PCI P2PE (Point-to-Point Encryption) là tiêu chuẩn của Hội đồng Tiêu chuẩn Bảo mật PCI (PCI SSC) dành cho giải pháp mã hóa điểm-điểm:…
PCI 3DS là gì? PCI 3DS (tên đầy đủ: PCI 3DS Core Security Standard) là tiêu chuẩn bảo mật do Hội đồng Tiêu chuẩn…
AOC trong PCI DSS là gì? AOC (Attestation of Compliance) là bản xác nhận tuân thủ PCI DSS lập theo mẫu chính thức của…
PCI PIN là gì? PCI PIN (PCI PIN Security Requirements) là bộ yêu cầu do Hội đồng Tiêu chuẩn Bảo mật ngành thẻ thanh…
QSA (Qualified Security Assessor) là công ty đánh giá an ninh độc lập được Hội đồng Tiêu chuẩn Bảo mật PCI (PCI SSC) công…
Khi nghi ngờ dữ liệu thẻ bị lộ lọt, doanh nghiệp cần kích hoạt kế hoạch ứng phó sự cố theo yêu cầu 12.10…
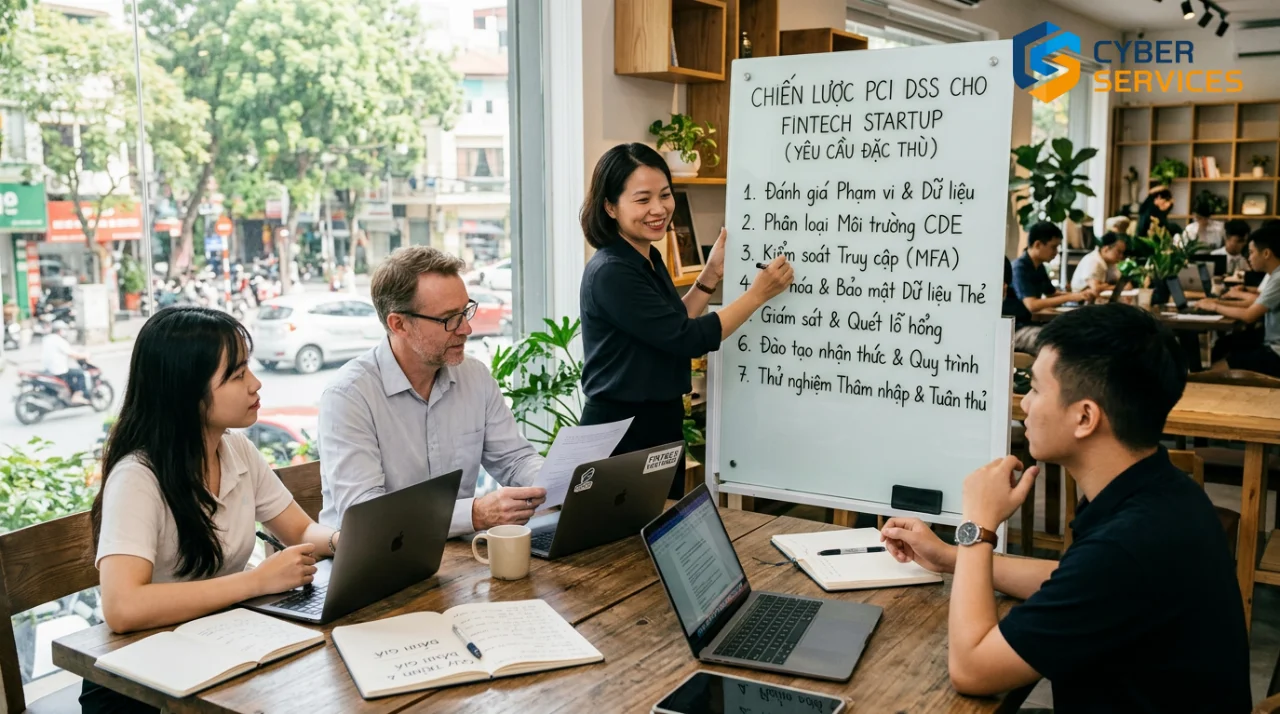
Startup fintech phải tuân thủ PCI DSS nếu lưu trữ, xử lý hoặc truyền dữ liệu thẻ thanh toán, hoặc nếu dịch vụ của…
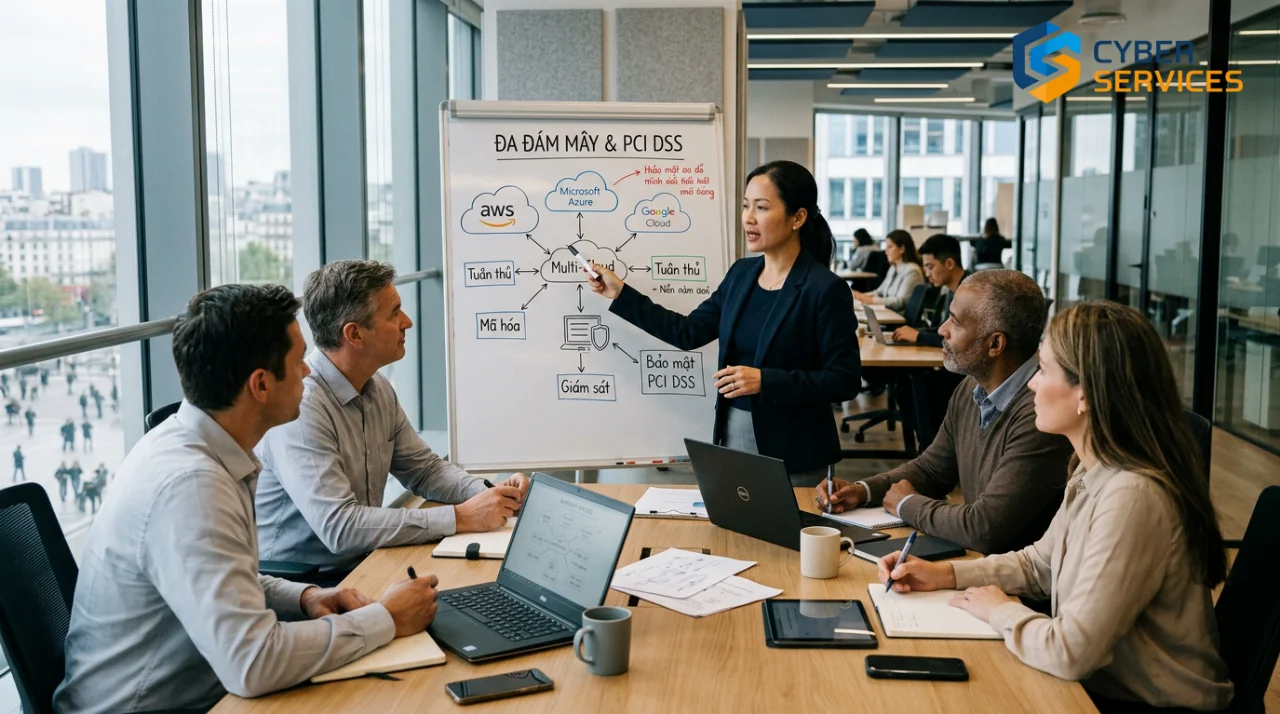
Khi hệ thống thanh toán chạy trên nhiều nền tảng đám mây, doanh nghiệp vẫn chịu trách nhiệm tuân thủ PCI DSS cho dữ…
PCI DSS và ISO 27001 khác nhau ở mục đích và cách đánh giá: PCI DSS là bộ yêu cầu bảo mật dữ liệu…
Tự đánh giá PCI DSS (self assessment) là việc cửa hàng trực tuyến tự hoàn thành bảng câu hỏi SAQ phù hợp với cách…