
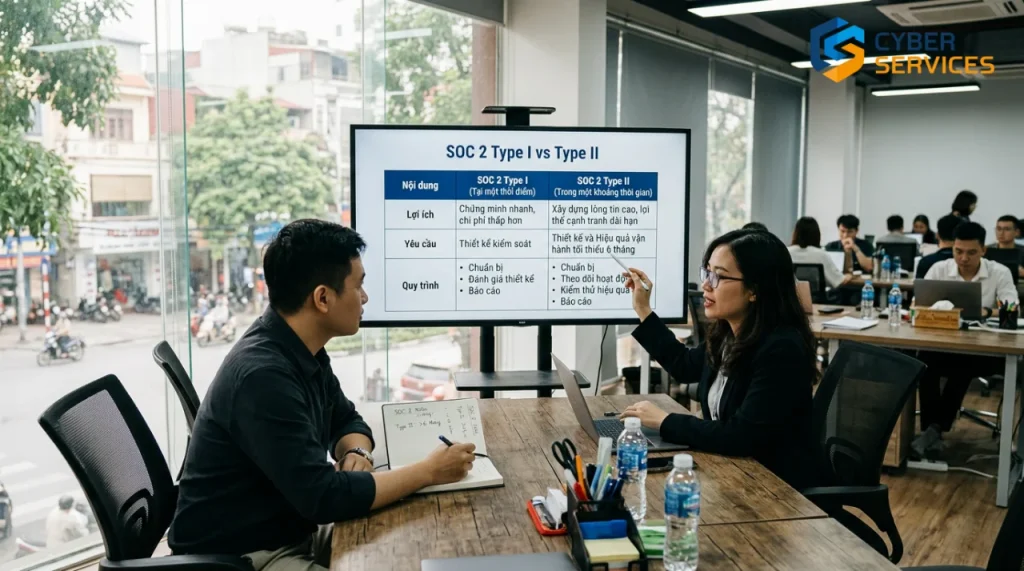
Khi doanh nghiệp muốn chứng minh an toàn dữ liệu, câu hỏi “SOC 2 Type I và Type II so sánh” luôn xuất hiện đầu tiên, đưa ra quyết định đúng đắn giúp giảm rủi ro và tăng niềm tin khách hàng.
Tóm tắt nhanh
- SOC 2 Type I đánh giá thiết kế kiểm soát tại một thời điểm.
- SOC 2 Type II kiểm tra hiệu quả kiểm soát trong kỳ quan sát, thường 3–12 tháng.
- Type I nhanh, chi phí thấp; Type II đáng tin cậy hơn.
- Lựa chọn dựa trên nhu cầu rủi ro và yêu cầu khách hàng.
Khái niệm cơ bản về SOC 2 Type I và Type II
SOC 2 Type I đánh giá thiết kế và triển khai kiểm soát tại một thời điểm, trong khi SOC 2 Type II kiểm tra hiệu quả hoạt động của các kiểm soát trong một kỳ quan sát thường từ 3 đến 12 tháng, cung cấp bằng chứng thực tế cho khách hàng. Cả hai đều là báo cáo kiểm toán (attestation) do công ty kiểm toán CPA độc lập phát hành theo chuẩn mực SSAE 18 (AT-C 205) của AICPA, không phải “chứng nhận” theo kiểu ISO.
Trong bối cảnh bảo mật thông tin, SOC 2 Type I và Type II so sánh là hai cấp độ kiểm toán khác nhau, mỗi cấp độ có mục tiêu và phạm vi riêng biệt.
SOC 2 Type I tập trung đánh giá thiết kế và triển khai các kiểm soát tại một thời điểm nhất định, trong khi SOC 2 Type II mở rộng đánh giá hiệu quả của các kiểm soát trong một kỳ quan sát, thường từ 3–12 tháng.
Để hiểu rõ hơn, doanh nghiệp nên xem xét dịch vụ tư vấn chứng nhận tuân thủ SOC 2 để được hỗ trợ xác định lựa chọn phù hợp.
Phân tích chi tiết các tiêu chí so sánh
Bảng so sánh tiêu chí cho thấy sự khác biệt rõ ràng giữa Type I và Type II về phạm vi đánh giá, thời gian thực hiện, chi phí, mức độ tin cậy và đối tượng áp dụng, giúp doanh nghiệp lựa chọn giải pháp phù hợp với nhu cầu và rủi ro của họ.
Sau đây là bảng so sánh nhanh các tiêu chí quan trọng giữa SOC 2 Type I và Type II, giúp bạn nắm bắt sự khác nhau một cách rõ ràng.
| Tiêu chí | SOC 2 Type I | SOC 2 Type II |
|---|---|---|
| Phạm vi đánh giá | Kiểm tra thiết kế kiểm soát tại thời điểm nhất định | Kiểm tra thiết kế + hoạt động thực tế trong kỳ quan sát (thường 3–12 tháng) |
| Thời gian thực hiện | Chuẩn bị tùy mức độ sẵn sàng; kiểm toán tại một thời điểm | Kỳ quan sát thường 3–12 tháng, sau đó kiểm toán viên hoàn tất kiểm tra và phát hành báo cáo |
| Chi phí | Thấp hơn do thời gian ngắn hơn | Cao hơn vì cần theo dõi dài hạn và tài liệu chi tiết |
| Mức độ tin cậy | Đánh giá mức độ thiết kế, không chứng minh hoạt động thực tế | Cung cấp bằng chứng hoạt động thực tế, mức độ tin cậy cao hơn |
| Đối tượng áp dụng | Doanh nghiệp mới bắt đầu, muốn chứng minh nhanh | Doanh nghiệp đã có quy trình ổn định, muốn chứng minh liên tục |
Lợi ích thực tiễn khi lựa chọn SOC 2 Type I
SOC 2 Type I thích hợp cho doanh nghiệp mới thành lập hoặc đang triển khai sản phẩm, vì nó cho phép nhanh chóng có báo cáo về thiết kế kiểm soát, giảm thời gian đàm phán và chi phí so với Type II, đồng thời tạo nền tảng cho các bước kiểm tra tiếp theo và hỗ trợ việc xây dựng quy trình bảo mật.
Đối với doanh nghiệp mới thành lập hoặc đang triển khai sản phẩm, SOC 2 Type I giúp sớm có báo cáo SOC 2 để cung cấp cho khách hàng, giảm thời gian đàm phán.
Chi phí thấp hơn và quy trình đơn giản giúp tập trung vào việc hoàn thiện các kiểm soát nền tảng.
Thêm vào đó, việc có báo cáo Type I có thể là bước đệm để tiến tới Type II trong tương lai.
Lợi ích thực tiễn khi lựa chọn SOC 2 Type II
SOC 2 Type II cung cấp bằng chứng thực tế về hiệu quả hoạt động của kiểm soát trong kỳ quan sát (thường 3–12 tháng), đáp ứng yêu cầu khắt khe của khách hàng lớn và các đối tác tài chính, giúp tăng độ tin cậy và giảm rủi ro pháp lý cho doanh nghiệp, đặc biệt trong môi trường SaaS.
Đối với các công ty SaaS, nền tảng cloud hoặc dịch vụ tài chính, Type II chứng minh rằng kiểm soát không chỉ được thiết kế mà còn hoạt động liên tục.
Khách hàng lớn thường yêu cầu báo cáo Type II để giảm rủi ro pháp lý và bảo mật.
Việc duy trì Type II còn giúp doanh nghiệp phát hiện sớm các lỗ hổng quy trình và cải tiến liên tục.
Quy trình chuẩn bị và thực hiện kiểm toán
Quy trình chuẩn bị bao gồm xác định Trust Services Criteria phù hợp, thực hiện tự đánh giá nội bộ để phát hiện khoảng trống, chuẩn bị tài liệu chứng minh và cuối cùng mời CPA firm kiểm toán, trong đó Type I chỉ cần thời gian ngắn hơn so với Type II để đáp ứng yêu cầu bảo mật và tuân thủ quy định.
Đầu tiên, doanh nghiệp cần xác định các Trust Services Criteria (TSC) phù hợp: Bảo mật (Security), Tính khả dụng (Availability), Tính toàn vẹn xử lý (Processing Integrity), Tính bí mật (Confidentiality) và Quyền riêng tư (Privacy); trong đó Security là bắt buộc.
Sau đó, thực hiện đánh giá nội bộ (self‑assessment) để xác định khoảng trống. Bạn có thể tham khảo Tiêu chuẩn SOC 2 là gì? để hiểu rõ hơn về các yêu cầu.
Tiếp theo, chuẩn bị tài liệu chứng minh, bao gồm chính sách, quy trình, nhật ký sự kiện và bằng chứng thực tế.
Cuối cùng, mời CPA firm thực hiện kiểm toán. Thời gian kiểm toán Type I phụ thuộc phạm vi; với Type II, kiểm soát phải vận hành và được ghi nhận bằng chứng trong suốt kỳ quan sát (thường 3–12 tháng) trước khi kiểm toán viên phát hành báo cáo.
Chi phí và thời gian ước tính
Chi phí SOC 2 gồm phí tư vấn chuẩn bị và phí kiểm toán do công ty CPA báo giá riêng. Mức chi phí phụ thuộc vào phạm vi hệ thống, lựa chọn Type I hay Type II, số tiêu chí TSC trong phạm vi, mức độ thiếu hụt kiểm soát hiện tại và biểu phí của đơn vị kiểm toán.
Type I thường có phí kiểm toán thấp hơn vì chỉ đánh giá thiết kế tại một thời điểm.
Type II thường tốn kém hơn vì kiểm toán viên kiểm tra mẫu trong cả kỳ quan sát và doanh nghiệp phải duy trì bằng chứng liên tục. Xem phân tích tại bài chi phí SOC 2 hoặc liên hệ Cyber Services (hotline/Zalo 0979 875 985) để nhận báo giá theo phạm vi.
Tổng thời gian để có báo cáo Type II gồm giai đoạn chuẩn bị, kỳ quan sát (thường 3–12 tháng) và thời gian kiểm toán, phát hành báo cáo.
Những sai lầm thường gặp và cách tránh
Các sai lầm phổ biến bao gồm không xác định rõ phạm vi kiểm toán, thiếu tài liệu chứng minh thực tế và chỉ tập trung vào công nghệ mà bỏ qua quy trình nhân sự, dẫn đến ngoại lệ trong báo cáo, ý kiến ngoại trừ hoặc yêu cầu bổ sung bằng chứng, gây trì hoãn và tăng chi phí, và làm giảm độ tin cậy của khách hàng.
Không xác định rõ phạm vi (scope) dẫn đến việc kiểm toán không bao phủ các hệ thống quan trọng.
Thiếu tài liệu chứng minh thực tế khiến báo cáo Type II ghi nhận ngoại lệ hoặc kiểm toán viên yêu cầu bổ sung bằng chứng.
Đừng chỉ tập trung vào công nghệ, mà cần đồng bộ quy trình nhân sự và đào tạo để đáp ứng các tiêu chuẩn.
Kết luận: Lựa chọn nào phù hợp?
Lựa chọn giữa SOC 2 Type I và Type II phụ thuộc vào mức độ rủi ro, yêu cầu khách hàng và khả năng tài chính; Type I thích hợp cho chứng minh nhanh, trong khi Type II mang lại độ tin cậy cao hơn và đáp ứng yêu cầu khắt khe hơn, đặc biệt khi doanh nghiệp muốn mở rộng thị trường quốc tế.
SOC 2 Type I phù hợp cho doanh nghiệp muốn chứng minh nhanh thiết kế kiểm soát, trong khi SOC 2 Type II cung cấp bằng chứng hoạt động liên tục trong kỳ quan sát (thường 3–12 tháng), tăng độ tin cậy và đáp ứng yêu cầu khắt khe hơn của khách hàng.
Quyết định giữa SOC 2 Type I và Type II nên dựa trên mức độ rủi ro, yêu cầu khách hàng và khả năng tài chính của doanh nghiệp.
Nếu mục tiêu là chứng minh nhanh và chi phí hạn chế, Type I là lựa chọn hợp lý. Tuy nhiên, để duy trì niềm tin lâu dài và đáp ứng yêu cầu khắt khe của thị trường, Type II là bước tiến cần thiết.
Để được tư vấn chi tiết, hãy liên hệ với dịch vụ tư vấn chứng nhận tuân thủ SOC 2 và khám phá giải pháp tối ưu cho doanh nghiệp của bạn.
Câu hỏi thường gặp về SOC 2 Type I và Type II so sánh
Các câu hỏi thường gặp bao gồm việc bắt buộc kiểm toán hàng năm, cách chuyển từ Type I sang Type II, tiêu chuẩn áp dụng, nhu cầu duy trì kiểm soát liên tục và cách giảm chi phí, giúp doanh nghiệp chuẩn bị tốt hơn cho quá trình kiểm toán SOC 2 và tăng cường niềm tin của khách hàng.
1. SOC 2 Type I có bắt buộc phải thực hiện kiểm toán hàng năm không?
Không có quy định bắt buộc. Type I là báo cáo tại một thời điểm, nên giá trị của nó giảm dần theo thời gian; trên thực tế khách hàng thường kỳ vọng doanh nghiệp tiến lên Type II và cung cấp báo cáo mới hằng năm.
2. Tôi có thể chuyển từ Type I sang Type II mà không làm lại toàn bộ quy trình?
Có thể. Khi đã có báo cáo Type I, doanh nghiệp chỉ cần mở rộng thời gian theo dõi và bổ sung bằng chứng thực tế cho các kiểm soát. Điều này giảm thời gian và chi phí so với việc bắt đầu từ đầu.
3. Các tiêu chuẩn nào được áp dụng trong SOC 2?
SOC 2 dựa trên 5 Trust Services Criteria (bộ TSC 2017, points of focus sửa đổi năm 2022): Bảo mật (Security), Tính khả dụng (Availability), Tính toàn vẹn xử lý (Processing Integrity), Tính bí mật (Confidentiality) và Quyền riêng tư (Privacy); trong đó Security là bắt buộc. Mỗi tiêu chí có các yêu cầu cụ thể.
4. SOC 2 Type II có cần phải duy trì kiểm soát liên tục không?
Đúng. Để duy trì Type II, doanh nghiệp phải duy trì và ghi lại hoạt động của các kiểm soát trong suốt kỳ báo cáo, thường từ 3–12 tháng.
5. Làm sao để giảm chi phí kiểm toán SOC 2?
Chuẩn bị tài liệu đầy đủ, thực hiện tự đánh giá nội bộ kỹ lưỡng và lựa chọn CPA firm có kinh nghiệm trong lĩnh vực của bạn sẽ giảm thiểu thời gian và chi phí kiểm toán.
Chưa chắc nên bắt đầu với Type I hay đi thẳng lên Type II? Tìm hiểu dịch vụ tư vấn SOC 2 để được đánh giá mức sẵn sàng và lộ trình phù hợp.