SOC 1 là gì? So sánh SOC 1, SOC 2 và SOC 3 cho doanh nghiệp
SOC 1 là gì? SOC 1 là báo cáo kiểm tra (examination) các kiểm soát tại một tổ chức cung cấp dịch vụ mà…
Bài viết về SOC 2: Trust Services Criteria của AICPA, báo cáo Type I/Type II, quy trình chuẩn bị kiểm toán CPA và duy trì kiểm soát.
SOC 1 là gì? SOC 1 là báo cáo kiểm tra (examination) các kiểm soát tại một tổ chức cung cấp dịch vụ mà…
Tích hợp SOC 2 và GDPR là việc dùng chung một bộ kiểm soát để vừa đáp ứng Trust Services Criteria của báo cáo…
Công cụ tự động SOC 2 là phần mềm thu thập, ánh xạ và theo dõi bằng chứng kiểm soát theo Trust Services Criteria,…
SOC 2 và ISO 27001 khác nhau ở bản chất: SOC 2 là báo cáo kiểm toán (attestation) do công ty kiểm toán CPA…
SOC 2 cho SaaS là báo cáo kiểm toán bảo mật mà khách hàng doanh nghiệp thường yêu cầu nhà cung cấp phần mềm…
Chi phí SOC 2 gồm ba khoản tách biệt: phí tư vấn chuẩn bị (nếu doanh nghiệp thuê tư vấn), phí kiểm toán do…
Duy trì SOC 2 là việc vận hành liên tục các kiểm soát đã mô tả trong báo cáo SOC 2 để kỳ kiểm…
Mẫu báo cáo SOC 2 là cấu trúc chuẩn của một báo cáo kiểm toán SOC 2 theo hướng dẫn của AICPA, gồm năm…
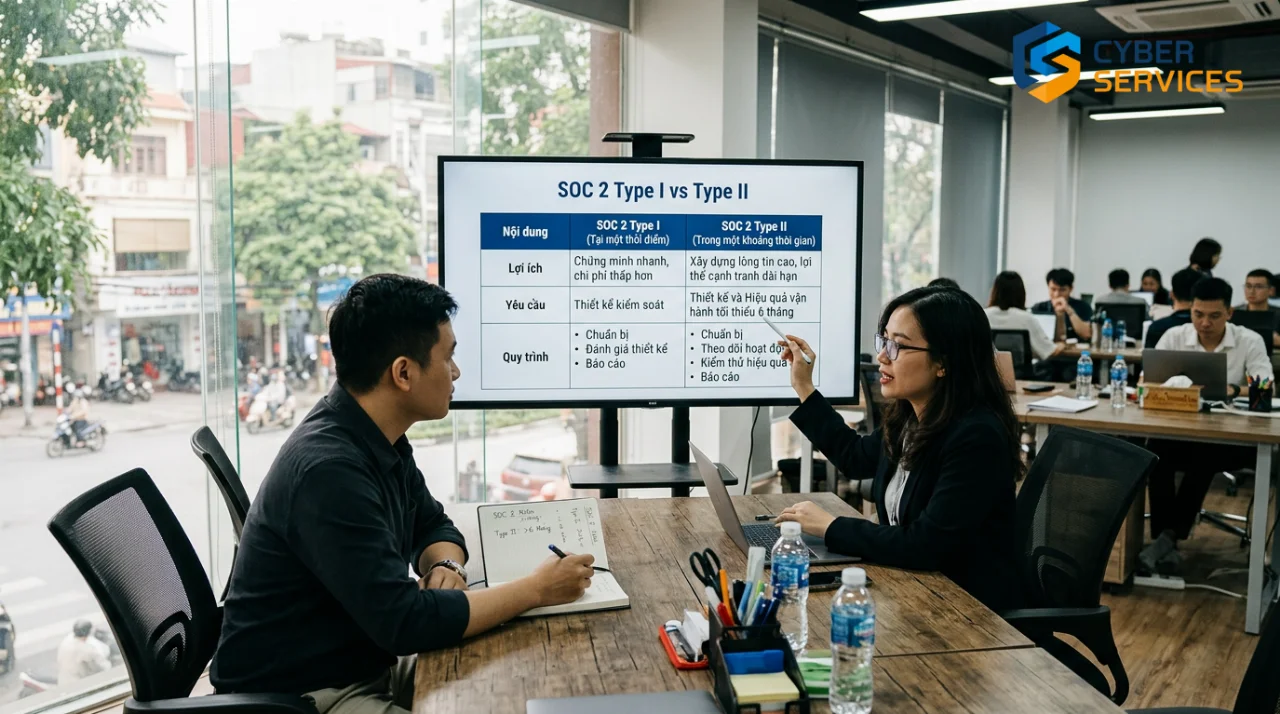
Khi doanh nghiệp muốn chứng minh an toàn dữ liệu, câu hỏi “SOC 2 Type I và Type II so sánh” luôn xuất hiện…
Tiêu chuẩn SOC 2 là hệ thống đánh giá kiểm soát an ninh và bảo mật thông tin dành cho doanh nghiệp cung cấp dịch vụ công nghệ, tài chính và SaaS. Tìm hiểu SOC 2 Type I, Type II và quy trình đạt chứng nhận