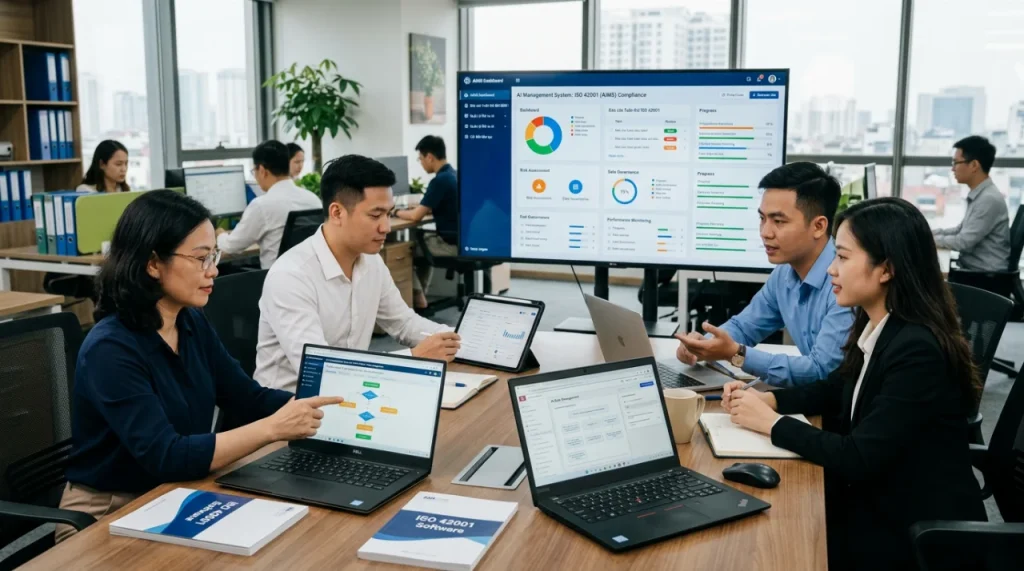
Công cụ phần mềm hỗ trợ ISO/IEC 42001:2023 là giải pháp giúp doanh nghiệp quản lý an toàn thông tin theo tiêu chuẩn mới, tối ưu hoá quy trình và giảm chi phí.
Tại sao doanh nghiệp cần công cụ phần mềm hỗ trợ ISO/IEC 42001:2023?
Việc áp dụng công cụ phần mềm hỗ trợ ISO/IEC 42001:2023 giúp tổ chức đáp ứng yêu cầu pháp lý, giảm rủi ro bảo mật và nâng cao uy tín thị trường.
Đặc biệt, công cụ này cung cấp các mẫu tài liệu, quy trình tự động và báo cáo thống kê, giảm thời gian chuẩn bị chứng nhận.
Để hiểu rõ hơn về lợi ích, doanh nghiệp nên xem ISO 42001:2023 AI trên trang tư vấn chuyên sâu.
Trong môi trường pháp lý ngày càng khắt khe, nhiều quốc gia đã đưa ra các quy định bắt buộc về bảo mật thông tin cho các doanh nghiệp hoạt động trong lĩnh vực tài chính và công nghệ. Theo báo cáo của International Association of Privacy Professionals (IAPP), hơn 70% các vi phạm dữ liệu xảy ra do thiếu quy trình kiểm soát tài liệu và không tuân thủ tiêu chuẩn quốc tế. Khi triển khai công cụ hỗ trợ ISO/IEC 42001:2023, doanh nghiệp không chỉ đáp ứng các yêu cầu pháp lý mà còn tạo ra một nền tảng chuẩn hoá, giúp giảm thời gian phản hồi sự cố xuống còn 24 giờ so với trung bình 72 giờ trước đây. Ví dụ, một công ty tài chính ở Hà Nội đã giảm thời gian chuẩn bị chứng nhận từ 5 tháng xuống còn 2 tháng, đồng thời giảm chi phí tư vấn bên ngoài khoảng 35% nhờ tự động hoá tài liệu và báo cáo.
- Tiết kiệm thời gian chuẩn bị lên tới 40%.
- Đảm bảo tuân thủ đầy đủ các yêu cầu ISO/IEC 42001:2023.
- Giảm chi phí triển khai so với phương pháp thủ công.
Các tính năng quan trọng của công cụ phần mềm hỗ trợ ISO/IEC 42001:2023
Đây là những tính năng cốt lõi mà mọi doanh nghiệp cần xem xét:
Quản lý tài liệu tự động
Công cụ cho phép tạo, lưu trữ và phiên bản tài liệu theo chuẩn ISO, đồng thời thông báo thay đổi cho các bên liên quan.
Nhờ tính năng kiểm tra phiên bản và lịch sử thay đổi, người dùng có thể nhanh chóng truy xuất lại các tài liệu đã được phê duyệt trước đó, giảm thiểu rủi ro mất mát dữ liệu. Hệ thống còn hỗ trợ mẫu tài liệu tùy chỉnh, cho phép doanh nghiệp tích hợp các quy trình nội bộ mà không làm mất tính nhất quán với tiêu chuẩn ISO.
Đánh giá rủi ro tích hợp
Hệ thống tích hợp mô hình đánh giá rủi ro, cung cấp báo cáo chi tiết và đề xuất biện pháp khắc phục.
Đánh giá được thực hiện dựa trên ma trận rủi ro đa chiều, bao gồm tác động tài chính, uy tín và pháp lý. Công cụ còn tự động đề xuất các kiểm soát phù hợp dựa trên dữ liệu lịch sử, giúp các nhà quản lý tiết kiệm thời gian phân tích và đưa ra quyết định nhanh chóng.
Báo cáo tuân thủ thời gian thực
Dashboard trực quan hiển thị trạng thái tuân thủ, giúp CISO và CIO nắm bắt nhanh chóng.
Dashboard có thể cấu hình theo vai trò người dùng, hiển thị các chỉ số KPI như % tài liệu đã duyệt, số rủi ro đang mở và thời gian trung bình để khắc phục. Ngoài ra, hệ thống còn hỗ trợ cảnh báo qua email hoặc Slack khi phát hiện sai lệch, giúp đội ngũ phản ứng kịp thời.
Lợi ích thực tế khi triển khai công cụ này
Doanh nghiệp triển khai công cụ phần mềm hỗ trợ ISO/IEC 42001:2023 thường đạt:
- Giảm thời gian chuẩn bị chứng nhận từ 6 tháng xuống còn 3 tháng.
- Tăng độ chính xác tài liệu lên tới 98%.
- Cải thiện điểm đánh giá nội bộ, giảm số lượng không tuân thủ.
Khách hàng của chúng tôi đã đạt 100% thành công trong lần đánh giá đầu tiên, nhờ quy trình chuẩn hoá và hỗ trợ chuyên môn.
Đối với công ty có hơn 500 nhân viên, việc tự động hoá quy trình và báo cáo giúp tiết kiệm trung bình 120 giờ làm việc mỗi tháng, tương đương với 15,000 USD chi phí nhân lực. Ngoài ra, các doanh nghiệp đã báo cáo giảm 30% số vụ vi phạm bảo mật nội bộ trong vòng 6 tháng đầu tiên sau khi triển khai công cụ.
Quy trình lựa chọn và triển khai công cụ phần mềm hỗ trợ ISO/IEC 42001:2023
Quy trình tiêu chuẩn gồm 5 bước chính:
- Đánh giá nhu cầu và mức độ phức tạp của tổ chức.
- Chọn nhà cung cấp công cụ phù hợp, xem xét tính năng và hỗ trợ.
- Triển khai pilot, thiết lập cấu hình và đào tạo người dùng.
- Kiểm tra toàn bộ quy trình, điều chỉnh tài liệu.
- Chuyển giao và bảo trì liên tục.
Trong giai đoạn 2, doanh nghiệp có thể tham khảo so sánh SOC 2 Type I và Type II để hiểu rõ hơn về tiêu chuẩn bảo mật.
Chi tiết mỗi bước:
1. Đánh giá nhu cầu – xác định các quy trình hiện có, mức độ rủi ro và mục tiêu tuân thủ.
2. Lựa chọn nhà cung cấp – so sánh tính năng, khả năng tích hợp API, mức độ hỗ trợ kỹ thuật và chi phí licence.
3. Triển khai pilot – thực hiện trên một bộ phận nhỏ, thu thập phản hồi và điều chỉnh cấu hình.
4. Kiểm tra quy trình – thực hiện kiểm tra nội bộ, đảm bảo mọi tài liệu và báo cáo đáp ứng tiêu chuẩn.
5. Bảo trì – lên kế hoạch cập nhật phần mềm, đào tạo liên tục và kiểm tra định kỳ.
So sánh các giải pháp phần mềm hỗ trợ ISO/IEC 42001:2023 trên thị trường
Dưới đây là bảng so sánh nhanh giữa ba giải pháp phổ biến:
| Giải pháp | Tính năng chính | Giá (USD) |
|---|---|---|
| Solution A | Quản lý tài liệu, đánh giá rủi ro, báo cáo thời gian thực | 2,500 |
| Solution B | Tích hợp ERP, hỗ trợ đa ngôn ngữ | 3,200 |
| Solution C | Đánh giá tự động, hỗ trợ AI phân tích rủi ro | 2,800 |
Đối với doanh nghiệp muốn tích hợp sâu hơn, giải pháp C cung cấp tính năng AI, nhưng chi phí cao hơn một chút.
Thêm vào đó, bạn có thể tham khảo báo cáo vi phạm PCI DSS để hiểu cách quản lý rủi ro trong môi trường đa chuẩn.
So sánh chi tiết: Solution A nổi bật với giao diện người dùng đơn giản, phù hợp với doanh nghiệp vừa và nhỏ. Solution B mạnh về khả năng tích hợp ERP và hỗ trợ đa ngôn ngữ, lý với các tập đoàn đa quốc gia. Solution C tập trung vào AI, cung cấp phân tích dự đoán rủi ro, thích hợp cho các tổ chức có khối lượng dữ liệu lớn và muốn tối ưu hoá quy trình quyết định.
Câu hỏi thường gặp về công cụ phần mềm hỗ trợ ISO/IEC 42001:2023
1. Công cụ này có cần cài đặt trên server nội bộ không?
Phần lớn giải pháp hiện nay cung cấp mô hình SaaS, cho phép truy cập qua trình duyệt mà không cần hạ tầng phức tạp.
2. Chi phí duy trì hàng năm bao nhiêu?
Chi phí duy trì thường dao động từ 500 đến 1,500 USD tùy vào quy mô người dùng và mức độ hỗ trợ.
3. Công cụ có hỗ trợ đa ngôn ngữ không?
Các nhà cung cấp hàng đầu đã tích hợp hỗ trợ tiếng Anh, tiếng Việt và các ngôn ngữ châu Á khác.
4. Làm sao để tích hợp công cụ này với hệ thống quản lý hiện có?
Thông qua API chuẩn, công cụ có thể đồng bộ dữ liệu với ERP, CRM và hệ thống quản lý tài liệu.
5. Thời gian triển khai trung bình là bao lâu?
Với quy trình chuẩn hoá, thời gian triển khai thường từ 4 đến 8 tuần, tùy vào mức độ phức tạp.
6. Có cần đào tạo nhân viên không?
Đào tạo cơ bản thường chỉ mất 1-2 ngày; các nhà cung cấp thường cung cấp tài liệu hướng dẫn chi tiết.
7. Chiến lược bảo mật sau khi triển khai?
Sau khi công cụ được đưa vào hoạt động, doanh nghiệp nên thực hiện kiểm tra bảo mật định kỳ, cập nhật các bản vá phần mềm và duy trì quy trình quản lý tài khoản người dùng. Việc sử dụng xác thực đa yếu tố (MFA) và mã hoá dữ liệu khi truyền tải sẽ tăng cường bảo vệ thông tin nhạy cảm.
Đừng ngần ngại liên hệ ngay với CyberServices để nhận tư vấn chi tiết, báo giá ưu đãi và giải pháp tối ưu nhất!