Trong môi trường thương mại điện tử ngày càng phức tạp, việc thực hiện hướng dẫn self assessment PCI DSS cửa hàng trực tuyến không chỉ giúp bảo vệ dữ liệu thẻ khách hàng mà còn tăng uy tín thương hiệu. Bài viết sẽ đưa ra quy trình thực tế, các công cụ cần thiết và lưu ý quan trọng để doanh nghiệp có thể tự đánh giá một cách hiệu quả.
Tổng quan về self assessment PCI DSS cho cửa hàng trực tuyến
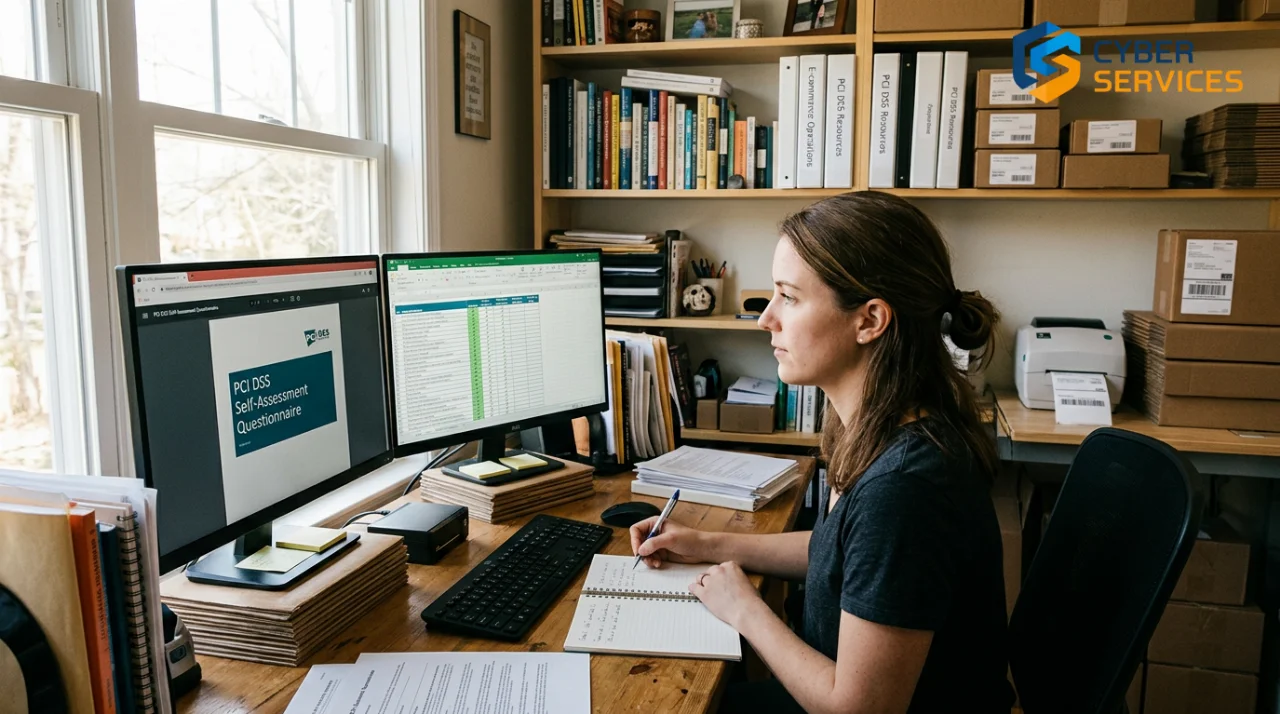
Đây là bước khởi đầu cho mọi doanh nghiệp muốn thực hiện hướng dẫn self assessment PCI DSS cửa hàng trực tuyến. Self assessment (đánh giá tự động) dựa trên chuẩn PCI DSS v4.0, cho phép xác định mức độ tuân thủ mà không cần thuê dịch vụ kiểm toán ngoài.
Trong năm 2024, hơn 30% các vụ vụ thương mại điện tử đã bị xâm phạm dữ liệu thẻ vì không thực hiện đúng quy trình PCI DSS. Việc tự đánh giá giúp doanh nghiệp phát hiện sớm các lỗ hổng, giảm nguy cơ mất mát tài chính và uy tín. Ngoài ra, một số nền tảng thanh toán lớn còn yêu cầu chứng minh tuân thủ trước khi kích hoạt tài khoản, vì vậy việc có SAQ hoàn chỉnh sẽ giảm thời gian chờ duyệt và tránh các phí phạt không cần thiết.
Self assessment không chỉ là việc điền mẫu, mà còn bao gồm việc kiểm tra cấu hình mạng, xác thực người dùng, mã hoá dữ liệu và giám sát liên tục. Khi thực hiện đúng, doanh nghiệp sẽ có được một bức tranh toàn diện về môi trường bảo mật, từ đó đưa ra các biện pháp cải thiện hiệu quả và có cơ sở để mở rộng quy mô kinh doanh mà không lo ngại vi phạm quy chuẩn.
Bước 1: Xác định phạm vi PCI DSS
Phạm vi bao gồm tất cả các hệ thống xử lý, truyền và lưu trữ dữ liệu thẻ, bao gồm website, gateway, máy chủ ứng dụng và môi trường cloud. Đánh giá chi tiết các luồng dữ liệu để giảm bớt các thành phần không liên quan.
Bước 2: Thu thập tài liệu và dữ liệu giao dịch
Thu thập các chính sách bảo mật, cấu hình mạng, log hệ thống và mẫu giao dịch. Đối với cửa hàng trực tuyến, cần tập trung vào các API thanh toán, plugin e‑commerce và các dịch vụ bên thứ ba.
Bước 3: Đánh giá các yêu cầu bảo mật
Tiến hành kiểm tra 12 yêu cầu chính của PCI DSS, bao gồm bảo vệ dữ liệu thẻ, quản lý truy cập, giám sát và kiểm tra định kỳ. Sử dụng checklist nội bộ để đánh dấu mức độ hoàn thành.
Bước 4: Lập báo cáo Self Assessment Questionnaire (SAQ)
Chọn loại SAQ phù hợp (SAQ A, A‑EP, B, C‑V, D) dựa trên kiến trúc hệ thống. Đối với hầu hết các cửa hàng sử dụng nền tảng thương mại điện tử, SAQ A‑EP thường là lựa chọn thích hợp.
| Loại SAQ | Đặc điểm | Áp dụng cho |
|---|---|---|
| SAQ A | Không lưu trữ, xử lý hoặc truyền dữ liệu thẻ trên máy chủ của mình. | Cửa hàng sử dụng dịch vụ thanh toán được chứng nhận PCI. |
| SAQ A‑EP | Lưu trữ một phần dữ liệu thẻ, có trang web tự host. | Cửa hàng trực tuyến tự quản lý trang web và tích hợp gateway. |
| SAQ D | Xử lý, truyền và lưu trữ dữ liệu thẻ trên môi trường nội bộ. | Doanh nghiệp lớn với hạ tầng phức tạp. |
Bước 5: Kiểm tra và cải thiện
Sau khi hoàn thiện SAQ, tiến hành kiểm tra nội bộ hoặc nhờ chuyên gia xác nhận. Đối với các phát hiện, lập kế hoạch remediate ngay lập tức và cập nhật tài liệu.
Để biết thêm chi tiết về quy trình và mẫu tài liệu, bạn có thể tham khảo FAQ duy trì chứng nhận PCI DSS và Cyber Services Cấp Chứng Chỉ PCI DSS cho PayTech. Ngoài ra, dịch vụ tư vấn đánh giá PCI DSS của dịch vụ tư vấn sẽ cung cấp nền tảng chuẩn bị toàn diện.
Câu hỏi thường gặp về hướng dẫn self assessment PCI DSS cửa hàng trực tuyến
Để giúp bạn nắm rõ hơn các khía cạnh quan trọng, dưới đây là một số câu hỏi thường gặp được tổng hợp dựa trên kinh nghiệm thực tế của các chuyên gia bảo mật. Các câu trả lời không chỉ giải thích ngắn gọn mà còn đưa ra ví dụ thực tế và lời khuyên thực hành.
1. Tôi có cần thuê công ty kiểm toán để làm SAQ không?
Không bắt buộc. Đối với SAQ A và A‑EP, doanh nghiệp có thể tự hoàn thiện nếu có kiến thức nội bộ. Tuy nhiên, việc nhờ chuyên gia đánh giá lại sẽ giảm rủi ro sai sót.
2. Làm sao để xác định loại SAQ phù hợp?
Đánh giá dựa trên cách thức xử lý dữ liệu thẻ: nếu chỉ dùng dịch vụ thanh toán bên ngoài, SAQ A là đủ; nếu có trang web tự host và xử lý một phần dữ liệu, SAQ A‑EP hoặc SAQ C‑V sẽ phù hợp.
3. Thời gian trung bình để hoàn thành self assessment là bao lâu?
Đối với cửa hàng quy mô vừa và nhỏ, thường mất 2‑4 tuần để thu thập tài liệu, thực hiện kiểm tra và hoàn thiện SAQ. Thời gian có thể kéo dài nếu hệ thống phức tạp.
4. Tôi cần phải lưu trữ báo cáo SAQ bao lâu?
Theo tiêu chuẩn PCI DSS, báo cáo và tài liệu liên quan phải được lưu trữ ít nhất 1 năm và sẵn sàng cho kiểm tra bất kỳ lúc nào.
5. Có công cụ nào hỗ trợ tự động hoá việc thu thập log không?
Có nhiều giải pháp SIEM và công cụ quản lý log như Splunk, LogRhythm hoặc các script tự viết có thể giúp tự động thu thập và phân tích log, giảm tải công việc thủ công.
Đừng ngần ngại liên hệ ngay với CyberServices để nhận tư vấn chi tiết, báo giá ưu đãi và giải pháp tối ưu nhất!
Chuẩn bị môi trường kỹ thuật trước khi thực hiện self assessment
Trước khi bắt đầu quá trình tự đánh giá, việc chuẩn bị môi trường kỹ thuật là yếu tố quyết định thành công. Đầu tiên, hãy lập danh sách toàn bộ tài nguyên IT liên quan tới thanh toán: máy chủ web, máy chủ ứng dụng, database, firewall, hệ thống IDS/IPS và các dịch vụ cloud. Đối với mỗi tài nguyên, xác định phiên bản phần mềm, ngày cập nhật cuối cùng và các bản vá bảo mật đã được áp dụng.
Tiếp theo, thực hiện quét cấu hình bảo mật bằng các công cụ như Nmap, Nessus hoặc OpenVAS để phát hiện cổng mở không cần thiết và các cấu hình yếu. Kết quả quét nên được lưu trữ trong một báo cáo chi tiết, đồng thời đánh dấu các mục cần khắc phục trước khi điền SAQ.
Cuối cùng, hãy thiết lập quy trình backup và khôi phục dữ liệu (disaster recovery) để đảm bảo rằng mọi thay đổi trong quá trình kiểm tra không làm mất mát dữ liệu quan trọng. Đối với môi trường cloud, kiểm tra các chính sách IAM (Identity and Access Management) và chắc chắn rằng chỉ những người dùng được ủy quyền mới có quyền truy cập vào dữ liệu thẻ.
Chi tiết các yêu cầu PCI DSS và cách kiểm tra thực tế
PCI DSS bao gồm 12 yêu cầu chính, mỗi yêu cầu lại được chia thành các mục phụ. Để giúp bạn hiểu rõ hơn, dưới đây là một số ví dụ cụ thể về cách kiểm tra từng yêu cầu trong môi trường e‑commerce.
- Yêu cầu 1 – Cài đặt và duy trì tường lửa bảo vệ dữ liệu thẻ: Kiểm tra cấu hình firewall để xác nhận rằng chỉ có các địa chỉ IP của gateway thanh toán được phép truy cập tới máy chủ xử lý thẻ. Sử dụng lệnh
iptables -L(Linux) hoặc kiểm tra rule trong AWS Security Group. - Yêu cầu 3 – Bảo vệ dữ liệu thẻ: Đối với dữ liệu truyền qua internet, xác nhận rằng tất cả các kết nối sử dụng TLS 1.2 trở lên. Kiểm tra bằng công cụ SSL Labs hoặc
openssl s_client -connect yourdomain.com:443 -tls1_2. - Yêu cầu 7 – Kiểm soát truy cập dựa trên nhu cầu công việc: Kiểm tra danh sách người dùng trong hệ thống quản lý quyền (ví dụ: Azure AD, Okta) và xác nhận rằng quyền truy cập được giới hạn theo nguyên tắc “least privilege”.
- Yêu cầu 10 – Theo dõi và ghi lại tất cả các truy cập vào tài nguyên: Đảm bảo rằng log của web server, database và firewall được tập trung vào một hệ thống SIEM và bảo quản tối thiểu 12 tháng.
Việc thực hiện kiểm tra thực tế không chỉ giúp hoàn thiện SAQ mà còn cung cấp bằng chứng cụ thể (screenshots, log files) khi cần trình bày với bên kiểm toán hoặc các cơ quan giám sát.
Công cụ tự động hoá hỗ trợ self assessment PCI DSS
Nhiều doanh nghiệp hiện nay lựa chọn sử dụng các công cụ tự động hoá để giảm tải công việc thủ công và tăng độ chính xác. Dưới đây là một số công cụ phổ biến và cách chúng hỗ trợ từng bước của quy trình.
| Công cụ | Chức năng chính | Lợi ích |
|---|---|---|
| Qualys PCI DSS Scan | Quét tự động các lỗ hổng, kiểm tra cấu hình firewall, TLS, và các dịch vụ mạng. | Cung cấp báo cáo chi tiết, giảm thời gian thu thập dữ liệu. |
| Splunk Enterprise Security | Tập trung log, phát hiện bất thường, tạo dashboard PCI DSS. | Giúp đáp ứng yêu cầu 10 và 11 một cách liên tục. |
| HashiCorp Vault | Quản lý và mã hoá dữ liệu thẻ, cung cấp API truy xuất an toàn. | Đáp ứng yêu cầu 3 và 8 một cách linh hoạt. |
Việc tích hợp các công cụ này vào quy trình CI/CD cũng giúp duy trì tuân thủ liên tục, không chỉ trong giai đoạn tự đánh giá mà còn trong hoạt động hàng ngày của cửa hàng.