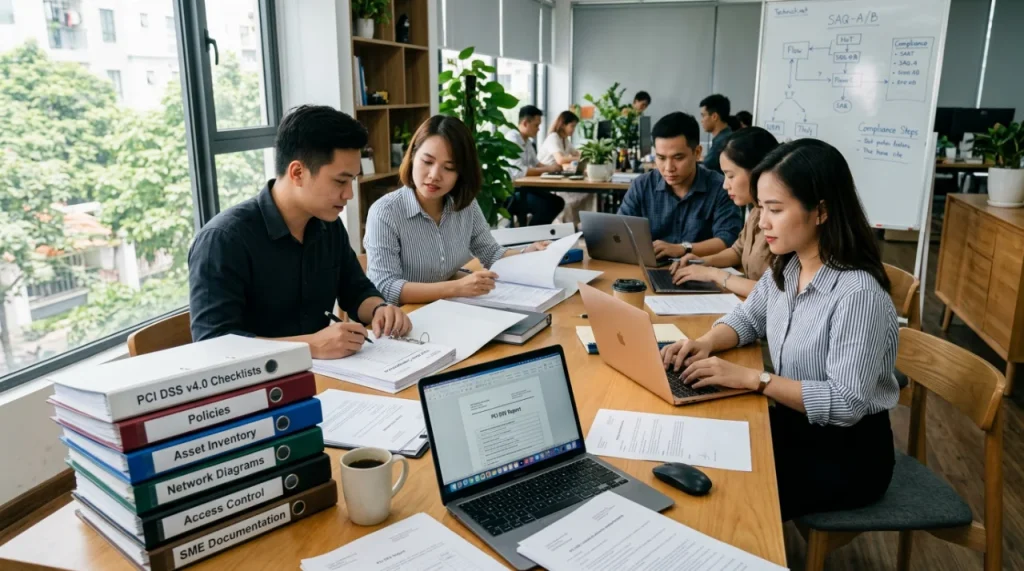
Chuẩn bị tài liệu PCI DSS doanh nghiệp vừa và nhỏ là nền tảng bảo mật quan trọng, giúp doanh nghiệp tuân thủ chuẩn mực quốc tế và bảo vệ dữ liệu khách hàng.
Khởi đầu: Đánh giá phạm vi và xác định yêu cầu chính
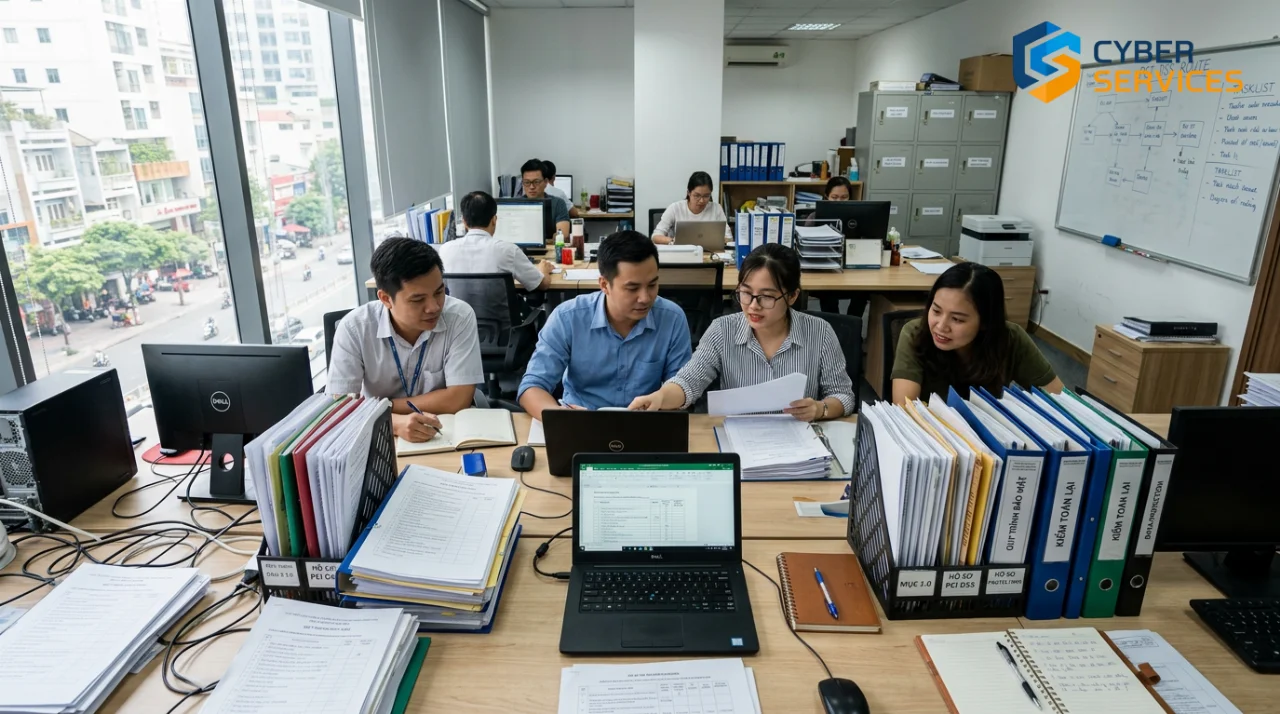
Đối với chuẩn bị tài liệu PCI DSS doanh nghiệp vừa và nhỏ, bước đầu tiên là xác định phạm vi hệ thống thanh toán và các thành phần liên quan.
Việc này giúp tập trung nguồn lực vào các điểm yếu thực tế, tránh lãng phí thời gian và chi phí.
Để hiểu rõ hơn về quy trình, bạn có thể tham khảo đánh giá PCI DSS về dịch vụ tư vấn đánh giá PCI DSS.
Thực tế, một cửa hàng bán lẻ nhỏ có thể xử lý trung bình 200 giao dịch thẻ mỗi ngày. Theo báo cáo của Verizon 2023, 68% các vi phạm dữ liệu liên quan đến việc không xác định đúng phạm vi hệ thống. Vì vậy, việc lập danh sách chi tiết các điểm tiếp xúc với dữ liệu thẻ—từ máy POS, máy tính tiền đến các dịch vụ thanh toán trực tuyến—giúp giảm thời gian kiểm tra tới 30% và giảm nguy cơ bỏ sót các khu vực quan trọng.
1. Thu thập tài liệu nền tảng
Những tài liệu cơ bản bao gồm chính sách bảo mật, quy trình xử lý dữ liệu thẻ, và mô tả kiến trúc mạng.
Đối với doanh nghiệp vừa và nhỏ, việc chuẩn bị các tài liệu này nên được thực hiện bởi đội ngũ IT và bộ phận bảo mật.
Để đảm bảo tính nhất quán, doanh nghiệp có thể sử dụng các mẫu tài liệu chuẩn có sẵn trên các nền tảng quản lý tài liệu, đồng thời áp dụng hệ thống kiểm soát phiên bản (version control) để theo dõi mọi thay đổi và dễ dàng khôi phục khi cần.
1.1. Chính sách bảo mật
Chính sách bảo mật cần nêu rõ cam kết bảo vệ dữ liệu thẻ, trách nhiệm của nhân viên và quy trình phản ứng khi xảy ra sự cố.
1.2. Quy trình xử lý dữ liệu thẻ
Miêu tả chi tiết các bước từ tiếp nhận, lưu trữ, truyền tải đến hủy bỏ dữ liệu thẻ, đồng thời chỉ ra các biện pháp mã hoá.
1.3. Mô tả kiến trúc mạng
Biểu đồ mạng phải thể hiện rõ các khu vực phân cách (DMZ, mạng nội bộ, mạng thẻ) và các thiết bị bảo mật như tường lửa, IDS/IPS.
2. Kiểm tra kỹ thuật và đánh giá rủi ro
Tiến hành quét lỗ hổng, kiểm tra cấu hình hệ thống và đánh giá rủi ro để xác định các biện pháp khắc phục cần thiết.
Đối với doanh nghiệp vừa và nhỏ, việc sử dụng công cụ tự động và dịch vụ chuyên môn sẽ giảm thiểu thời gian và tăng độ chính xác.
Đánh giá rủi ro thường dựa trên tiêu chuẩn CVSS, cho phép ưu tiên khắc phục các lỗ hổng có mức độ nguy hiểm cao nhất trước, đồng thời lập kế hoạch giảm thiểu rủi ro cho các điểm yếu còn lại.
2.1. Quét lỗ hổng
Sử dụng công cụ quét như Nessus, OpenVAS để phát hiện các lỗ hổng bảo mật trên server, thiết bị mạng và ứng dụng.
2.2. Kiểm tra cấu hình
Kiểm tra cấu hình tường lửa, VPN, và các thiết bị bảo mật khác để đảm bảo chúng đáp ứng yêu cầu PCI DSS.
3. Chuẩn bị tài liệu chứng nhận
Sau khi hoàn thành đánh giá, bạn cần tập hợp các tài liệu chứng minh tuân thủ, bao gồm báo cáo quét, bản ghi log, và các biện pháp khắc phục.
Để tiết kiệm thời gian, hãy sử dụng mẫu tài liệu chuẩn và tùy chỉnh theo thực tế doanh nghiệp.
Đối với mỗi tài liệu, nên có danh mục kiểm tra (checklist) để xác nhận rằng mọi thông tin bắt buộc đã được đưa vào, giảm thiểu khả năng bị trả lại bởi nhà kiểm tra.
3.1. Báo cáo quét lỗ hổng
Định dạng báo cáo phải rõ ràng, liệt kê các lỗ hổng, mức độ nguy hiểm và biện pháp khắc phục.
3.2. Bản ghi log
Log phải được lưu trữ ít nhất 12 tháng và có khả năng truy xuất nhanh khi cần.
4. Đánh giá nội bộ và chuẩn bị cho cuộc kiểm tra bên ngoài
Trước khi mời nhà kiểm tra bên ngoài, tiến hành đánh giá nội bộ để chắc chắn mọi tài liệu đã đầy đủ và chính xác.
Việc này giúp giảm thiểu rủi ro bị trả lại tài liệu và tăng khả năng đạt chứng nhận trong lần đầu tiên.
Đội ngũ nội bộ thường thực hiện kiểm tra bằng cách mô phỏng quy trình kiểm tra bên ngoài, xác định các khoảng trống và chuẩn bị giải thích chi tiết cho từng mục.
4.1. Kiểm tra nội bộ
Đội ngũ bảo mật thực hiện kiểm tra lại mọi tài liệu, xác nhận tính nhất quán và đầy đủ.
4.2. Chuẩn bị cho nhà kiểm tra
Cung cấp danh sách tài liệu, quyền truy cập và lịch trình kiểm tra để nhà kiểm tra có thể làm việc hiệu quả.
5. Tài liệu mẫu và công cụ hỗ trợ
Dưới đây là bảng tổng hợp các tài liệu cần chuẩn bị và công cụ hỗ trợ phổ biến.
| Tài liệu | Mô tả | Công cụ đề xuất |
|---|---|---|
| Chính sách bảo mật | Cam kết bảo vệ dữ liệu thẻ, quy trình xử lý vi phạm. | Word, Google Docs |
| Bản đồ mạng | Mô tả kiến trúc, phân khu mạng. | Visio, Lucidchart |
| Báo cáo quét lỗ hổng | Kết quả quét, mức độ nguy hiểm, biện pháp khắc phục. | Nessus, OpenVAS |
| Log hệ thống | Nhật ký hoạt động, lưu trữ ít nhất 12 tháng. | Splunk, ELK Stack |
Các lỗi thường gặp và cách khắc phục
Doanh nghiệp vừa và nhỏ thường gặp các lỗi như thiếu tài liệu chứng minh, cấu hình tường lửa không đúng và không thực hiện quét lỗ hổng định kỳ.
Giải pháp là xây dựng quy trình kiểm tra định kỳ, sử dụng mẫu tài liệu chuẩn và duy trì nhật ký thay đổi.
Đối với chi tiết sâu hơn, xem chứng chỉ PCI DSS và đánh giá PCI PIN.
Câu hỏi thường gặp về chuẩn bị tài liệu PCI DSS doanh nghiệp vừa và nhỏ
1. Tôi cần bao nhiêu thời gian để chuẩn bị tài liệu PCI DSS?
Thời gian trung bình từ 4 đến 8 tuần, tùy vào mức độ phức tạp của hệ thống và nguồn lực nội bộ.
2. Các tài liệu nào là bắt buộc?
Chính sách bảo mật, mô tả kiến trúc mạng, báo cáo quét lỗ hổng, log hệ thống và tài liệu đào tạo nhân viên.
3. Tôi có cần thuê chuyên gia bên ngoài không?
Đối với doanh nghiệp vừa và nhỏ, việc thuê chuyên gia có thể giảm rủi ro và tiết kiệm thời gian, đặc biệt khi không có đội ngũ bảo mật chuyên sâu.
4. Làm sao để duy trì tuân thủ sau khi nhận chứng nhận?
Thực hiện kiểm tra định kỳ, cập nhật chính sách và đào tạo nhân viên liên tục, đồng thời theo dõi các thay đổi trong tiêu chuẩn PCI DSS.
5. Có công cụ nào hỗ trợ tự động hoá quy trình không?
Công cụ như Qualys, Rapid7 và các nền tảng GRC (Governance, Risk, Compliance) giúp tự động hoá quét, báo cáo và quản lý rủi ro.
Đừng ngần ngại liên hệ ngay với CyberServices để nhận tư vấn chi tiết, báo giá ưu đãi và giải pháp tối ưu nhất!
6. Đào tạo nhân viên và nâng cao nhận thức
Con người luôn là yếu tố yếu nhất trong an ninh thông tin. Đối với doanh nghiệp vừa và nhỏ, việc tổ chức các buổi đào tạo ngắn gọn, tập trung vào các yêu cầu PCI DSS cơ bản—như cách xử lý thông tin thẻ, nhận dạng phishing và báo cáo sự cố—giúp giảm nguy cơ lỗi con người tới 40%.
Đề xuất một chương trình đào tạo ba cấp độ: (1) Nhân viên bán hàng và hỗ trợ khách hàng cần hiểu quy trình thu thập và truyền tải dữ liệu thẻ; (2) Nhân viên IT và bảo mật cần nắm vững cấu hình mạng, mã hoá và quét lỗ hổng; (3) Ban lãnh đạo cần biết trách nhiệm pháp lý và cam kết tài chính khi có vi phạm. Mỗi khóa đào tạo nên được ghi lại và lưu trữ ít nhất 12 tháng để đáp ứng yêu cầu kiểm tra.
Hơn nữa, việc thực hiện các bài kiểm tra nhanh (quiz) sau mỗi buổi đào tạo và cung cấp tài liệu tham khảo dạng video hoặc infographics sẽ tăng cường khả năng ghi nhớ và áp dụng thực tế.