
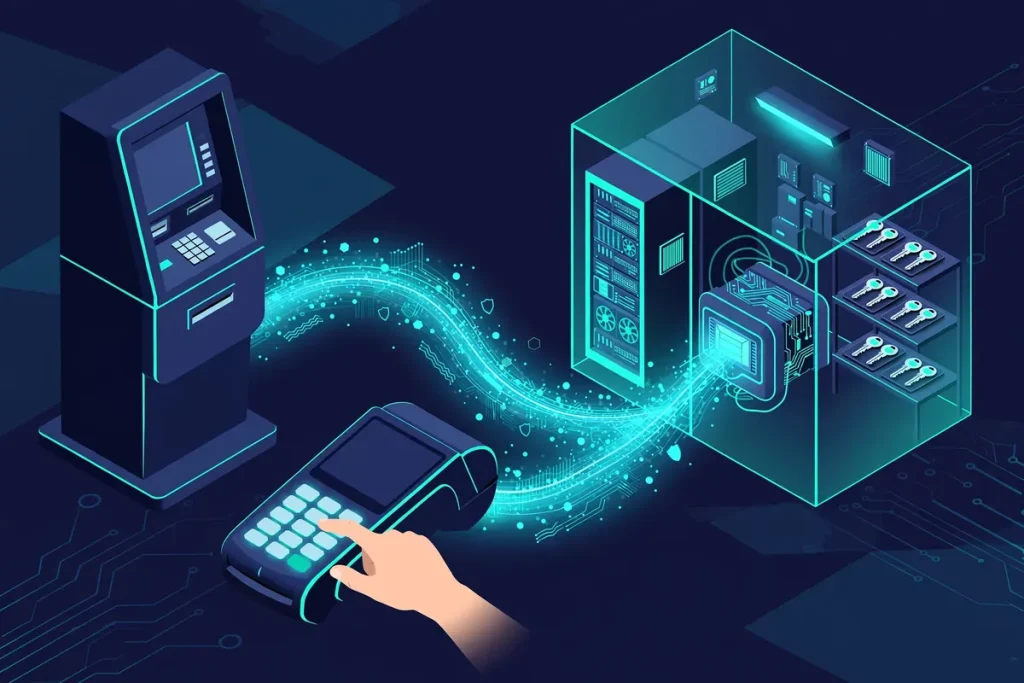
PCI PIN là gì? PCI PIN (PCI PIN Security Requirements) là bộ yêu cầu do Hội đồng Tiêu chuẩn Bảo mật ngành thẻ thanh toán (PCI SSC) ban hành. Bộ yêu cầu này quy định việc quản lý, xử lý và truyền mã PIN an toàn trong giao dịch thẻ tại ATM và POS, cùng với việc quản lý khóa mật mã bảo vệ PIN. Phiên bản hiện hành là PCI PIN v3.1 (3/2021), gồm 7 mục tiêu kiểm soát với 33 yêu cầu và các phụ lục chuẩn. Việc đánh giá do QPA (Qualified PIN Assessor) thực hiện, kết quả là PIN ROC và PIN AOC.
Cập nhật: 02/11/2026 · Tác giả/rà soát chuyên môn: Xuân Tân – Lead Auditor (CISA, OSCE), Cyber Services
PCI PIN là gì và vì sao tách riêng khỏi PCI DSS?
Theo PCI SSC, chuẩn PIN Security kiểm tra việc quản lý khóa mật mã suốt vòng đời của khóa, các phương pháp xử lý PIN được chấp thuận và thiết bị dùng để xử lý PIN. Đối tượng mà PCI SSC nêu là các tổ chức thanh toán (acquiring institutions) và đại lý chịu trách nhiệm xử lý giao dịch PIN.
PCI DSS coi PIN và khối PIN (PIN block) là dữ liệu xác thực nhạy cảm (SAD). Tuy vậy, PCI DSS không quy định chi tiết các khâu đặc thù của mật mã thanh toán, ví dụ truyền khóa giữa các bên, nạp khóa vào HSM và thiết bị nhập PIN hay key block. PCI PIN lấp khoảng trống đó.
Nghĩa vụ tuân thủ đến từ quy tắc của tổ chức thẻ. Visa xếp PCI PIN vào nhóm tài liệu yêu cầu bổ sung (Visa Supplemental Requirements) và yêu cầu tuân thủ. American Express đã đưa PCI PIN vào Chính sách bảo mật dữ liệu (DSP) áp dụng cho thành viên xử lý Online PIN.
Những tổ chức nào phải tuân thủ PCI PIN?
Mẫu AOC chính thức của PCI PIN v3.1 liệt kê các loại dịch vụ có thể thuộc phạm vi đánh giá:
- Xử lý thanh toán PIN phía acquirer cho POS và cho ATM.
- Phân phối khóa từ xa bằng khóa bất đối xứng (Remote Key Distribution).
- Vận hành tổ chức chứng thực/đăng ký (CA/RA) phục vụ phân phối khóa.
- Cơ sở nạp khóa (Key-Injection Facility – KIF) cho thiết bị POI/PED.
PCI SSC nói rõ rằng tổ chức thẻ, mạng thanh toán và acquirer quyết định đơn vị nào phải đánh giá và đánh giá bao lâu một lần. Visa yêu cầu thành viên bảo đảm môi trường xử lý PIN của chính họ và của các đại lý bên thứ ba (TPA) có xử lý PIN đều tuân thủ PCI PIN. Theo AWS, trên thực tế chuẩn này còn được dùng để đánh giá quản lý khóa ngoài phạm vi acquiring, ví dụ một số tình huống phía phát hành. Khi đó, ngoại lệ cần được thống nhất với bên yêu cầu đánh giá.
PCI PIN v3.1 có gì mới so với v3.0?
PCI SSC mô tả v3.1 là bản sửa đổi nhỏ, gộp các làm rõ từ FAQ và bulletin trước đó. Các điểm đáng chú ý:
- Cập nhật mốc triển khai key block (yêu cầu 18-3) cho giai đoạn 2 và 3.
- Nạp khóa mã hóa (yêu cầu 32-9) lùi 3 năm. Phạm vi chuyển từ thiết bị POI v3 trở lên sang POI v5 trở lên.
- Tạm dừng các mốc hỗ trợ khối PIN ISO Format 4 (AES) cho đến khi có thông báo mới.
- Bổ sung tham chiếu FIPS 140-3, thông tin ANSI TR-34 (Phụ lục A). Viết lại Phụ lục C về độ mạnh khóa.
Visa thông báo từ 01/10/2021 mọi đợt đánh giá mới phải theo v3.1, và không nhận AOC v3.0 sau 01/01/2022.
Cấu trúc PCI PIN v3.1: 7 mục tiêu kiểm soát và 33 yêu cầu
Bảng tóm tắt thay đổi của PCI SSC đánh số yêu cầu từ 1 đến 33. Tên mục tiêu dịch theo mẫu AOC chính thức. Cách nhóm yêu cầu tham khảo tài liệu tuân thủ PCI PIN của AWS.
| Mục tiêu kiểm soát | Nội dung | Yêu cầu |
|---|---|---|
| 1 | PIN được xử lý bằng thiết bị và phương pháp an toàn, không lưu khối PIN trong log | 1–4 |
| 2 | Khóa được sinh bằng quy trình không thể đoán trước | 5–7 |
| 3 | Khóa được chuyển giao, truyền tải an toàn | 8–11 |
| 4 | Nạp khóa vào HSM và thiết bị POI an toàn | 12–16 |
| 5 | Khóa được sử dụng theo cách ngăn chặn/phát hiện sử dụng trái phép (gồm key block) | 17–20 |
| 6 | Khóa được quản trị an toàn: lưu trữ, xử lý lộ lọt, hủy, truy cập, log, sao lưu | 21–28 |
| 7 | Thiết bị xử lý PIN và khóa được quản lý an toàn | 29–33 |
Các phụ lục chuẩn gồm:
- Annex A: phân phối khóa đối xứng bằng kỹ thuật bất đối xứng (A1) và vận hành CA/RA (A2).
- Annex B: cơ sở nạp khóa (KIF).
- Annex C: kích thước và độ mạnh tối thiểu của khóa.
Đơn vị chỉ làm acquirer cho POS/ATM thường chỉ chịu phần yêu cầu chính. Mẫu AOC cho phép ghi “Không áp dụng” kèm giải thích cho các phụ lục không liên quan.
Quản lý khóa trong PCI PIN gồm những gì?
HSM và thiết bị nhập PIN
Khóa bảo vệ PIN phải được xử lý trong thiết bị mật mã an toàn: HSM ở phía máy chủ, thiết bị POI/PED ở điểm bán. Visa yêu cầu dùng thiết bị được PCI PTS phê duyệt cho việc nhập PIN. HSM được phòng thí nghiệm do PCI công nhận đánh giá rồi đưa vào danh sách thiết bị PTS được phê duyệt. PCI PIN v3.1 làm rõ rằng chấp thuận của HSM có thể kèm điều kiện về môi trường triển khai. Vì vậy, đánh giá viên xem cả cấu hình và vị trí đặt HSM chứ không chỉ model.
Key block – yêu cầu 18-3
Yêu cầu 18-3 buộc khóa đối xứng ở dạng mã hóa phải được quản lý trong cấu trúc key block. Cấu trúc này gắn khóa với thuộc tính sử dụng và bảo vệ toàn vẹn của khóa. Theo Utimaco, đặc tả thường được tham chiếu là ASC X9 TR-31. Theo bulletin của PCI SSC ngày 17/7/2020 (Visa trích lại):
| Giai đoạn | Phạm vi | Hiệu lực |
|---|---|---|
| 1 | Kết nối nội bộ và lưu khóa trong môi trường nhà cung cấp dịch vụ (ứng dụng, CSDL kết nối HSM) | 01/6/2019 |
| 2 | Kết nối ra ngoài tới tổ chức thẻ và mạng thanh toán | 01/01/2023 |
| 3 | Mở rộng tới máy chủ merchant, POS và ATM | 01/01/2025 |
Cả ba mốc đã qua. American Express cũng nêu từ 01/01/2023 không còn cho phép dùng khóa cố định (fixed key) TDEA để mã hóa PIN, cả trên thiết bị POI lẫn kết nối host-to-host.
Thành phần khóa, kiểm soát kép và nghi thức khóa
Khi khóa phải tồn tại ngoài thiết bị mật mã, ví dụ khóa chính được nạp thủ công, khóa được chia thành các thành phần (components/shares) do nhiều người giữ khóa (key custodian) nắm giữ. Theo Foregenix:
- Phân tách hiểu biết (split knowledge): không cá nhân nào nắm toàn bộ một khóa.
- Kiểm soát kép (dual control): sinh, nạp, xuất hay hủy khóa cần ít nhất hai người được ủy quyền cùng tham gia.
- Nghi thức khóa (key ceremony): phải được lập văn bản chính thức, gồm các bước, vai trò, bước kiểm tra và kết quả.
QPA thường đối chiếu biên bản nghi thức khóa, nhật ký truy cập két chứa thành phần khóa, giá trị kiểm tra khóa (Key Check Value) và danh sách người giữ khóa với quy trình đã ban hành.
PCI PIN, PCI DSS và PCI PTS khác nhau thế nào?
| Tiêu chí | PCI PIN | PCI DSS | PCI PTS |
|---|---|---|---|
| Bảo vệ gì | PIN và khóa bảo vệ PIN | Dữ liệu tài khoản: dữ liệu chủ thẻ và dữ liệu xác thực nhạy cảm | Thiết bị nhập PIN (POI) và HSM |
| Ai áp dụng | Acquirer, đại lý xử lý giao dịch PIN, KIF, CA/RA | Tổ chức lưu trữ, xử lý, truyền dữ liệu tài khoản hoặc ảnh hưởng tới CDE | Nhà sản xuất thiết bị |
| Người đánh giá | QPA | QSA, hoặc tự đánh giá (SAQ) nếu đủ điều kiện | Phòng thí nghiệm được PCI công nhận |
| Kết quả | PIN ROC + PIN AOC | ROC + AOC hoặc SAQ + AOC | Thiết bị vào danh sách PTS được phê duyệt |
Ngân hàng hay trung gian thanh toán xử lý giao dịch có PIN thường phải đáp ứng cả PCI DSS lẫn PCI PIN, đồng thời dùng thiết bị trong danh sách PTS. Vì hai chương trình dùng chung HSM, hệ thống switch và đội vận hành, nên xác định phạm vi cùng lúc để không phải thu thập bằng chứng hai lần. Xem cách khoanh vùng tại bài PCI DSS scoping là gì.
Quy trình đánh giá PCI PIN do QPA thực hiện diễn ra thế nào?
PCI SSC công bố chương trình QPA vào tháng 1/2019. QPA được PCI SSC đào tạo, công nhận và phải tái công nhận hằng năm. Một đợt đánh giá thường gồm:
- Xác định phạm vi: loại dịch vụ, địa điểm (trung tâm dữ liệu, phòng quản lý khóa, KIF).
- Rà soát tài liệu: chính sách quản lý khóa, sơ đồ phân cấp khóa, danh mục thiết bị, biên bản nghi thức khóa.
- Đánh giá tại chỗ: phỏng vấn người giữ khóa, quan sát quy trình, kiểm tra cấu hình HSM và kiểm soát vật lý.
- Lập báo cáo: QPA lập PIN ROC theo mẫu của PCI SSC. PIN AOC được ký bởi lãnh đạo đơn vị và đại diện công ty QPA.
- Nộp kết quả theo hướng dẫn của tổ chức thẻ/acquirer. PCI SSC không công bố danh sách đơn vị đạt PCI PIN.
PIN AOC có ba trạng thái: Compliant, Non-Compliant (có thể kèm kế hoạch khắc phục) và Compliant but with Legal exception. Từ 01/10/2023, Visa đã dừng chương trình Visa PIN Security; khách hàng, đơn vị xử lý và nhà cung cấp dịch vụ vẫn phải tuân thủ PCI PIN, và Visa khuyến nghị đợt đánh giá PIN AOC do QPA thực hiện 2 năm một lần. Chu kỳ đánh giá lại do tổ chức thẻ hoặc acquirer quy định, không phải PCI SSC.
Chuẩn PCI KMO mới ảnh hưởng gì đến PCI PIN?
PCI SSC giới thiệu chuẩn Key Management and Operations (KMO) tại Hội nghị Cộng đồng Bắc Mỹ tháng 9/2024 để hợp nhất yêu cầu quản lý khóa từ PCI PIN và P2PE. Đợt lấy ý kiến thứ hai bắt đầu ngày 24/11/2025. Ngày 14/9/2026, PCI SSC thông báo đã công bố KMO v1.0 (blog PCI SSC “Just Published: PCI Key Management and Operations (KMO) Standard v1.0”). Những điểm đã rõ:
- Trọng tâm ban đầu là yêu cầu quản lý khóa PIN và khóa P2PE. Trong podcast ngày 07/10/2026, PCI SSC cho biết mục tiêu dài hạn là KMO trở thành nguồn yêu cầu quản lý khóa thống nhất cho nhiều chuẩn.
- Phiên bản này không có yêu cầu hiệu lực trong tương lai (future-dated). Yêu cầu năng lực cho đánh giá viên KMO sẽ được công bố sau.
- Theo usd AG, KMO không thay thế PCI DSS, PCI PIN hay P2PE. Hiện chưa có hướng dẫn chuyển tiếp chi tiết.
Vì vậy, đơn vị có nghĩa vụ PCI PIN vẫn đánh giá theo v3.1 cho đến khi tổ chức thẻ hoặc PCI SSC có hướng dẫn khác, nhưng nên theo dõi tài liệu KMO ngay từ bây giờ.
Doanh nghiệp nên chuẩn bị cho đánh giá PCI PIN như thế nào?
- Xác nhận nghĩa vụ với tổ chức thẻ hoặc acquirer: loại dịch vụ cần đánh giá, mẫu báo cáo, nơi nộp.
- Lập danh mục khóa và thiết bị: sơ đồ phân cấp khóa, mục đích từng khóa, đối tác trao đổi, danh sách HSM/POI và trạng thái phê duyệt PTS.
- Đánh giá khoảng cách theo 33 yêu cầu và các phụ lục liên quan. Ưu tiên key block, định dạng khối PIN, khóa cố định TDEA và độ mạnh khóa.
- Chuẩn hóa nghi thức khóa: người giữ khóa, két và túi niêm phong, mẫu biên bản, kiểm soát kép, quy trình xử lý khi nghi lộ khóa.
- Rà soát vòng đời thiết bị: POI từ nhận hàng, nạp khóa, triển khai đến thu hồi; cấu hình và vị trí đặt HSM.
- Đồng bộ bằng chứng với PCI DSS nếu hai phạm vi trùng nhau.
- Chọn QPA trong danh sách của PCI SSC.
Nhiều tiêu chí trong hướng dẫn lựa chọn QSA PCI DSS cũng dùng được khi chọn QPA.
Câu hỏi thường gặp
PCI PIN v3.1 có bao nhiêu yêu cầu?
PCI PIN v3.1 có 33 yêu cầu, nhóm thành 7 mục tiêu kiểm soát. Ngoài ra có Annex A (phân phối khóa từ xa, CA/RA), Annex B (cơ sở nạp khóa) và Annex C (độ mạnh khóa).
Ai được phép đánh giá PCI PIN?
Đánh giá chính thức do QPA thuộc công ty QPA được PCI SSC công nhận thực hiện. Kết quả gồm PIN ROC và PIN AOC, nộp theo hướng dẫn của tổ chức thẻ hoặc acquirer.
PCI SSC có cấp “chứng chỉ PCI PIN” không?
Không. PCI SSC không công bố danh sách đơn vị đạt PCI PIN. Kết quả được thể hiện qua PIN ROC và PIN AOC theo mẫu chính thức, do tổ chức thẻ, mạng thanh toán và acquirer tiếp nhận.
Đã đạt PCI DSS thì có cần PCI PIN không?
Có thể vẫn cần. PCI DSS bảo vệ dữ liệu tài khoản nói chung, còn PCI PIN quy định chi tiết việc xử lý PIN và quản lý khóa bảo vệ PIN. Đơn vị xử lý giao dịch PIN phía acquirer, vận hành KIF hoặc phân phối khóa từ xa thường phải đáp ứng cả hai.
Key block phải áp dụng từ khi nào?
Theo yêu cầu 18-3, giai đoạn 1 có hiệu lực từ 01/6/2019, giai đoạn 2 từ 01/01/2023, giai đoạn 3 (máy chủ merchant, POS, ATM) từ 01/01/2025.
Chuẩn PCI KMO có thay thế PCI PIN không?
Hiện tại thì không. PCI SSC công bố KMO v1.0 ngày 14/9/2026 với trọng tâm ban đầu là khóa bảo vệ PIN và P2PE. Theo usd AG, KMO không thay thế PCI PIN, và chưa có hướng dẫn chuyển tiếp chi tiết.
Cần chuẩn bị cho đợt đánh giá PCI PIN đầu tiên?
Cyber Services là QSAC (công ty đánh giá PCI DSS được PCI SSC công nhận). Chúng tôi hỗ trợ tư vấn chuẩn bị và đánh giá khoảng cách PCI PIN: rà soát phạm vi, sơ đồ phân cấp khóa và quy trình nghi thức khóa theo 33 yêu cầu của v3.1, hoàn thiện hồ sơ trước khi làm việc với QPA, và đồng bộ bằng chứng với chương trình PCI DSS. Xem chi tiết tại tư vấn đánh giá PCI PIN và chứng nhận PCI DSS.
Liên hệ hotline/Zalo 0979 875 985, email support@cyberservices.vn, hoặc gửi yêu cầu tại trang liên hệ.
Nguồn tham khảo
- PCI SSC – PIN Security Standard
- PCI SSC – Just Released: Version 3.1 of the PCI PIN Security Standard (3/2021)
- PCI SSC – PIN Security Requirements: Summary of Changes v3.0 to v3.1
- PCI SSC – Coming Soon: Qualified PIN Assessor Program (1/2019)
- PCI SSC – Qualified PIN Assessor (QPA) Qualification
- PCI SSC – PTS HSM
- PCI SSC – Thư viện tài liệu: PCI DSS v4.0.1 (định nghĩa dữ liệu tài khoản và SAD)
- AWS – Payment Cryptography: PCI PIN Control Objectives
- Visa – Updates to PCI PIN Security Requirements and PIN Security Program News (4/2021)
- Visa PIN Security Bulletin – Key Block Effective Dates Extended (7/2020)
- American Express – Online PIN FAQs
- Utimaco – PCI Mandates Use of Key Blocks for Encryption of Symmetric Keys
- Foregenix – The Principles of Secure Key Management (3/2026)
- PCI SSC – 2024 North America Community Meeting (9/2024)
- PCI SSC – Request for Comments: PCI KMO v1.0 Standard (11/2025)
- PCI SSC – Just Published: PCI Key Management and Operations (KMO) Standard v1.0 (14/9/2026)
- PCI SSC – Coffee with the Council: PCI SSC Introduces KMO Standard v1.0 (07/10/2026)
- PCI SSC – Key Management and Operations (KMO)
- usd AG – PCI KMO v1.0: What You Need to Know
- Visa – PIN Security Program update (chương trình dừng từ 01/10/2023)