
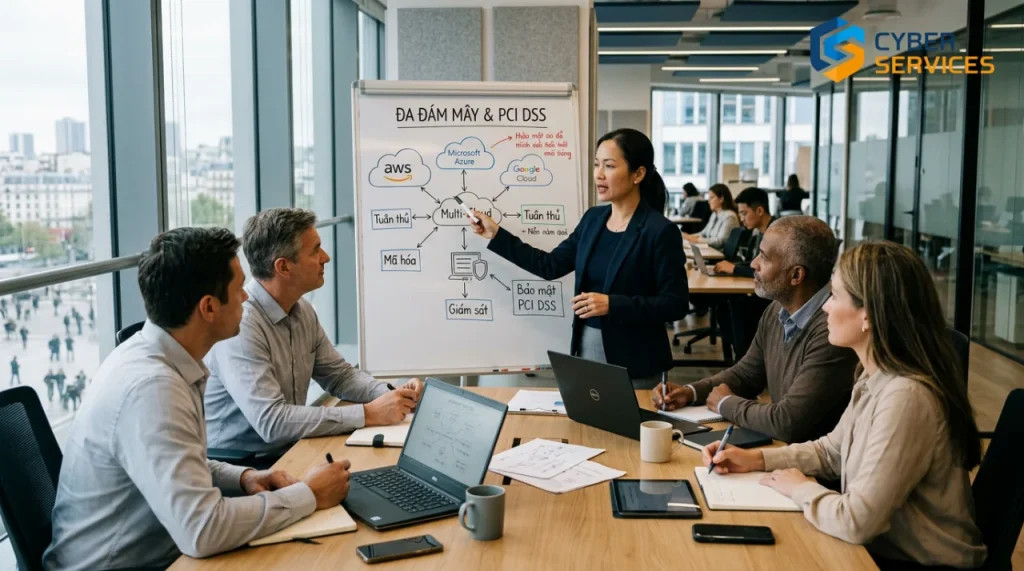
Khi hệ thống thanh toán chạy trên nhiều nền tảng đám mây, doanh nghiệp vẫn chịu trách nhiệm tuân thủ PCI DSS cho dữ liệu thẻ ở mọi nền tảng, còn nhà cung cấp dịch vụ đám mây (CSP) chỉ chịu trách nhiệm cho phần hạ tầng và dịch vụ họ quản lý theo thỏa thuận. Cách giảm rủi ro vi phạm hiệu quả là xác định đúng phạm vi môi trường dữ liệu chủ thẻ (CDE) trên từng đám mây, lập ma trận phân định trách nhiệm với từng CSP, rồi áp dụng thống nhất các kiểm soát mã hóa, truy cập, ghi log và quản lý cấu hình.
Cập nhật: 02/11/2026 · Tác giả/rà soát chuyên môn: Xuân Tân – Lead Auditor (CISA, OSCE), Cyber Services
Trách nhiệm PCI DSS được chia sẻ với nhà cung cấp đám mây như thế nào?
Hướng dẫn Cloud Computing Guidelines (phiên bản 3.0, 04/2018) của PCI SSC nêu rõ trách nhiệm giữa khách hàng và CSP thay đổi theo mô hình dịch vụ, và phải được xác định, ghi thành văn bản. Hướng dẫn này là tài liệu bổ trợ, không thay thế yêu cầu của PCI DSS. Phân chia thường gặp như sau – phân chia thực tế luôn phải đối chiếu với hợp đồng và ma trận trách nhiệm của từng CSP:
| Mô hình | CSP thường quản lý | Doanh nghiệp thường quản lý |
|---|---|---|
| IaaS | Trung tâm dữ liệu, phần cứng, lớp ảo hóa | Hệ điều hành, mạng ảo, tường lửa/nhóm bảo mật, ứng dụng, dữ liệu, tài khoản và khóa mã hóa |
| PaaS | Thêm nền tảng, middleware, cơ sở dữ liệu được quản lý | Cấu hình dịch vụ, ứng dụng, dữ liệu, quyền truy cập |
| SaaS | Phần lớn ngăn xếp ứng dụng | Tài khoản người dùng, cấu hình bảo mật được phép, dữ liệu đưa vào dịch vụ |
Với mỗi CSP nằm trong phạm vi, doanh nghiệp nên yêu cầu Bản xác nhận tuân thủ (AOC) PCI DSS dành cho nhà cung cấp dịch vụ và ma trận phân định trách nhiệm, rồi đưa CSP vào danh sách nhà cung cấp dịch vụ theo yêu cầu 12.8. Báo cáo hoặc chứng nhận khác như ISO 27001, SOC 2 hay CSA STAR chỉ mang tính bổ trợ, không thay thế bằng chứng tuân thủ PCI DSS.
Ví dụ: một doanh nghiệp bán lẻ dùng nền tảng A cho máy chủ web, nền tảng B cho cơ sở dữ liệu và nền tảng C cho phân tích. Mỗi CSP có mô hình chia sẻ trách nhiệm riêng, nên doanh nghiệp phải ghi rõ phần nào mình chịu (cấu hình bảo mật, quản lý khóa, tài khoản) và phần nào CSP chịu (hạ tầng vật lý) cho từng nền tảng.
Xác định phạm vi PCI DSS trên nhiều đám mây thế nào?
Xác định phạm vi chính xác giúp tập trung kiểm soát vào đúng hệ thống. Tài liệu hướng dẫn về phạm vi và phân đoạn mạng của PCI SSC khuyến nghị bắt đầu từ giả định mọi hệ thống đều trong phạm vi cho đến khi chứng minh được điều ngược lại; bản bổ sung năm 2024 cho kiến trúc mạng hiện đại đề cập thêm zero trust, phân đoạn vi mô và môi trường đa đám mây. Chi tiết phương pháp xem tại bài PCI DSS scoping là gì.
- Lập danh mục mọi dịch vụ đám mây, tài khoản/subscription và tài nguyên liên quan.
- Vẽ luồng dữ liệu thẻ qua từng dịch vụ, gồm API, hàng đợi, bản sao lưu và log.
- Xác định hệ thống kết nối hoặc có thể ảnh hưởng tới CDE (quản trị danh tính, CI/CD, giám sát).
- Đánh giá quyền truy cập của người dùng và tài khoản dịch vụ trên từng nền tảng.
- Ghi lại kết quả và cập nhật mỗi khi kiến trúc thay đổi.
PCI DSS v4.x yêu cầu doanh nghiệp tự xác nhận lại phạm vi hằng năm (yêu cầu 12.5.2), nên tài liệu phạm vi cần được duy trì như tài liệu sống, không chỉ làm trước kỳ đánh giá.
Những kiểm soát nào giảm rủi ro rõ nhất trên đa đám mây?
| Nhóm kiểm soát | Việc nên làm |
|---|---|
| Giảm dữ liệu thẻ | Dùng token hóa thay cho lưu số thẻ (PAN) để loại PAN khỏi nhiều hệ thống, thu hẹp phạm vi và hạn chế thiệt hại khi có sự cố |
| Mã hóa và quản lý khóa | PAN lưu trữ phải ở dạng không đọc được và được mã hóa mạnh khi truyền qua mạng công cộng; quy định rõ ai quản lý khóa trên từng nền tảng (dịch vụ KMS của CSP hay HSM riêng) |
| Quản lý truy cập | Quyền tối thiểu, xác thực đa yếu tố cho truy cập quản trị và truy cập vào CDE, rà soát định kỳ tài khoản dịch vụ |
| Ghi log và giám sát | Thu thập log từ mọi nền tảng về một hệ thống tập trung (ví dụ SIEM), thiết lập cảnh báo và rà soát |
| Quản lý cấu hình | Chuẩn hóa cấu hình bằng hạ tầng dạng mã (IaC), phát hiện cấu hình lệch chuẩn trên mọi nền tảng |
| Ứng phó sự cố | Kế hoạch ứng phó có vai trò của từng CSP và kênh liên hệ khẩn |
Khi sự cố xảy ra, quy trình thông báo và điều tra được trình bày trong bài xử lý sự cố lộ lọt dữ liệu thẻ theo PCI DSS.
Duy trì tuân thủ khi môi trường đám mây thay đổi liên tục?
Môi trường đám mây thay đổi nhanh, nên kiểm tra cần gắn vào quy trình vận hành thay vì chỉ làm mỗi năm một lần:
- Tích hợp kiểm tra cấu hình và quét bảo mật vào pipeline CI/CD để phát hiện lỗi trước khi lên môi trường thật.
- Đánh giá lại phạm vi mỗi khi thêm nền tảng, dịch vụ hoặc luồng dữ liệu mới.
- Theo dõi tình trạng tuân thủ PCI DSS của từng CSP và nhà cung cấp dịch vụ khác.
- Đánh giá độc lập: QSA lập Báo cáo tuân thủ (ROC) và AOC, hoặc doanh nghiệp tự đánh giá bằng SAQ nếu cấp độ cho phép – xem hướng dẫn tự đánh giá PCI DSS (SAQ).
Câu hỏi thường gặp
Dùng nhiều đám mây có làm phạm vi PCI DSS rộng hơn không?
Thường là có, vì mỗi nền tảng tạo thêm thành phần lưu trữ, xử lý hoặc truyền dữ liệu thẻ và các hệ thống kết nối tới chúng. Doanh nghiệp cần xác định phạm vi cho từng nền tảng và xác nhận lại định kỳ.
Nhà cung cấp đám mây đã tuân thủ PCI DSS thì doanh nghiệp có được miễn không?
Không. AOC của CSP chỉ bao phủ phần trách nhiệm của CSP. Doanh nghiệp vẫn phải đáp ứng phần trách nhiệm của mình như cấu hình, tài khoản, khóa mã hóa và dữ liệu, theo ma trận phân định trách nhiệm.
Có cần mã hóa toàn bộ dữ liệu trên đám mây không?
PCI DSS yêu cầu số thẻ (PAN) phải ở dạng không đọc được khi lưu trữ (mã hóa mạnh, token hóa, băm hoặc cắt bớt) và được mã hóa mạnh khi truyền qua mạng công cộng. Dữ liệu khác không thuộc yêu cầu này, nhưng nên được bảo vệ theo chính sách của doanh nghiệp.
ISO 27001 hoặc SOC 2 của nhà cung cấp đám mây có thay thế AOC PCI DSS không?
Không. Các báo cáo và chứng nhận này hữu ích để đánh giá nhà cung cấp, nhưng bằng chứng tuân thủ PCI DSS của nhà cung cấp dịch vụ là AOC PCI DSS kèm ma trận phân định trách nhiệm.
Làm sao duy trì tuân thủ khi kiến trúc đám mây thay đổi?
Đánh giá lại phạm vi khi có thay đổi kiến trúc, cập nhật tài liệu và ma trận trách nhiệm, tích hợp kiểm tra cấu hình vào CI/CD và theo dõi tình trạng tuân thủ của từng CSP.
Cyber Services hỗ trợ xác định phạm vi CDE trên từng nền tảng, lập ma trận trách nhiệm với nhà cung cấp đám mây và chuẩn bị bằng chứng cho đánh giá. Xem dịch vụ đánh giá PCI DSS hoặc gọi 0979 875 985.
Nguồn tham khảo
- Information Supplement: PCI SSC Cloud Computing Guidelines v3.0 (PCI SSC, 04/2018)
- Guidance for PCI DSS Scoping and Network Segmentation v1.1 (PCI SSC, 05/2017)
- PCI DSS Scoping and Segmentation Guidance for Modern Network Architectures (PCI SSC, 2024)
- Future-dated requirements of PCI DSS v4.x (PCI SSC, 08/2024)
- Information Supplement: Third-Party Security Assurance (PCI SSC)
- Just Published: PCI DSS v4.0.1 (PCI SSC, 06/2024)