
PCI P2PE (Point-to-Point Encryption) là tiêu chuẩn của Hội đồng Tiêu chuẩn Bảo mật PCI (PCI SSC) dành cho giải pháp mã hóa điểm-điểm: dữ liệu thẻ được mã hóa ngay tại thiết bị chấp nhận thanh toán và chỉ được giải mã trong môi trường giải mã an toàn của nhà cung cấp giải pháp. Với merchant, lợi ích chính là giảm phạm vi PCI DSS. Khi dùng giải pháp P2PE đã được PCI SSC thẩm định và liệt kê, merchant phải đáp ứng ít yêu cầu PCI DSS hơn và có thể đủ điều kiện dùng bảng tự đánh giá SAQ P2PE.
Cập nhật: 30/10/2026 · Tác giả/rà soát chuyên môn: Xuân Tân – Lead Auditor (CISA, OSCE), Cyber Services
PCI P2PE là gì và hoạt động như thế nào?
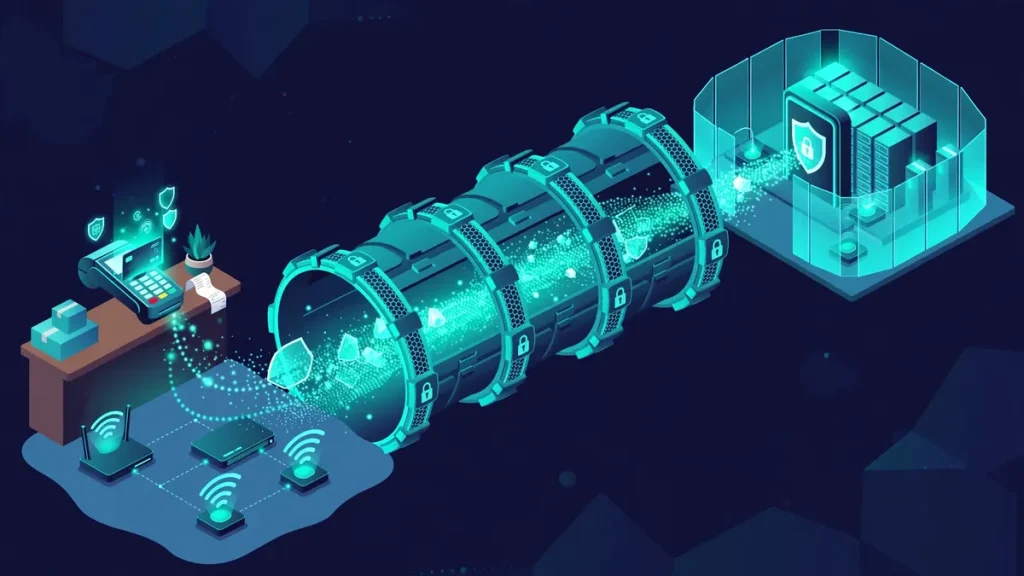
Theo PCI SSC, giải pháp P2PE bảo vệ dữ liệu tài khoản bằng mật mã từ điểm chấp nhận thẻ đến điểm giải mã an toàn. Trước khi vào môi trường giải mã an toàn, dữ liệu ở dạng không đọc được, nên nếu bị đánh cắp trên đường truyền hay trong hệ thống của merchant thì gần như vô giá trị. Luồng xử lý điển hình:
- Chấp nhận thẻ trên thiết bị thanh toán (POI – Point of Interaction) thuộc giải pháp P2PE.
- Mã hóa ngay trong thiết bị bằng khóa đã được nạp an toàn.
- Truyền qua hệ thống của merchant (máy POS, mạng nội bộ, Internet) ở dạng đã mã hóa; merchant không giữ khóa giải mã.
- Giải mã tại nhà cung cấp giải pháp trong môi trường giải mã an toàn, sau đó chuyển tiếp để cấp phép giao dịch.
Tiêu chuẩn PCI P2PE quy định yêu cầu cho cả chuỗi này: thiết bị POI được phê duyệt, quản lý thiết bị và ứng dụng, môi trường giải mã, quản lý khóa mật mã và phân định trách nhiệm với merchant. Đối tượng áp dụng tiêu chuẩn là nhà cung cấp giải pháp, nhà cung cấp thành phần (component) và nhà phát triển ứng dụng P2PE. Merchant là bên sử dụng giải pháp.
Phiên bản PCI P2PE hiện hành là gì?
Ngày 30/6/2025, PCI SSC phát hành PCI P2PE v3.2. Đây là bản sửa đổi nhỏ, làm rõ việc kiểm thử và lấy mẫu thiết bị POI, quản lý whitelist, phần mềm không phục vụ thanh toán và ứng dụng P2PE.
| Mốc | Nội dung |
|---|---|
| Đến 31/12/2025 | Vẫn nhận hồ sơ đánh giá mới và đánh giá lại theo v3.1 (hoàn tất rà soát chất lượng trước 31/3/2026) |
| Từ 01/01/2026 | Mọi hồ sơ mới, kể cả đánh giá lại sản phẩm đã liệt kê, phải theo v3.2 |
| Hiện tại | Sản phẩm đã thẩm định theo v3.0 hoặc v3.1 không bị ảnh hưởng |
PCI SSC cho biết đang xây dựng phiên bản lớn tiếp theo là P2PE v4.0. Tại thời điểm cập nhật bài, chúng tôi chưa thấy thông báo phát hành chính thức v4.0.
Giải pháp P2PE được PCI SSC công nhận khác gì giải pháp mã hóa thông thường?
Giải pháp P2PE được PCI SSC công nhận là giải pháp đã được P2PE Assessor (đơn vị đánh giá do PCI SSC đào tạo và công nhận) đánh giá độc lập theo tiêu chuẩn P2PE và được liệt kê công khai trên website PCI SSC. Danh sách gồm ba nhóm: giải pháp (Solutions), thành phần (Components) và ứng dụng (Applications) P2PE. Nhiều sản phẩm trên thị trường quảng bá là “mã hóa đầu-cuối” nhưng không có tên trong danh sách này.
| Tiêu chí | Giải pháp P2PE được liệt kê | Mã hóa chưa thẩm định P2PE |
|---|---|---|
| Đánh giá độc lập theo PCI P2PE | Có, do P2PE Assessor | Không |
| Tra cứu trên danh sách PCI SSC | Có | Không |
| Hướng dẫn cho merchant | P2PE Instruction Manual (PIM) | Tùy nhà cung cấp |
| Dùng SAQ P2PE | Có thể, nếu đủ tiêu chí | Không |
| Giảm phạm vi PCI DSS | Được PCI SSC ghi nhận | QSA và acquirer xem xét từng trường hợp |
Lợi ích về phạm vi chỉ áp dụng khi merchant dùng đúng giải pháp được liệt kê và vận hành theo PIM hiện hành. Thay thiết bị ngoài danh sách hay đổi cấu hình trái với PIM có thể làm mất lợi ích này.
P2PE giúp giảm phạm vi PCI DSS như thế nào?
Không có P2PE, dữ liệu thẻ dạng rõ đi qua máy POS, máy chủ cửa hàng, mạng nội bộ, nên các hệ thống này thường thuộc môi trường dữ liệu chủ thẻ (CDE). Với giải pháp P2PE được liệt kê, dữ liệu rời thiết bị POI đã mã hóa và merchant không có khóa. Vì vậy, theo PCI SSC, merchant sẽ có ít yêu cầu PCI DSS áp dụng hơn.
Giảm phạm vi không có nghĩa là thoát khỏi PCI DSS. Merchant vẫn chịu trách nhiệm về:
- An ninh vật lý thiết bị POI: kiểm kê, kiểm tra dấu hiệu can thiệp, quy trình thay thế.
- Dữ liệu thẻ dạng giấy: lưu trữ và hủy đúng quy định.
- Chính sách, đào tạo, ứng phó sự cố và quản lý nhà cung cấp dịch vụ.
- Các kênh thanh toán khác: bán online, nhận thẻ qua điện thoại rồi nhập vào máy tính… vẫn thuộc phạm vi PCI DSS đầy đủ.
Cách xác định CDE và hệ thống kết nối được trình bày trong bài PCI DSS scoping là gì.
Merchant nào đủ điều kiện dùng SAQ P2PE?
SAQ P2PE là bảng tự đánh giá PCI DSS dành cho merchant chỉ chấp nhận thẻ qua thiết bị thanh toán phần cứng thuộc giải pháp P2PE được PCI SSC liệt kê. Theo tổng hợp của SecurityMetrics và Compass IT Compliance, merchant phải xác nhận đồng thời:
- Toàn bộ việc xử lý thanh toán đi qua giải pháp P2PE đã được thẩm định và liệt kê.
- Chỉ thiết bị POI được phê duyệt mới lưu trữ, xử lý hoặc truyền dữ liệu tài khoản.
- Merchant không nhận hoặc truyền dữ liệu chủ thẻ dạng điện tử theo cách nào khác.
- Không còn dữ liệu chủ thẻ điện tử lưu trữ từ trước (legacy); nếu có lưu thì chỉ ở dạng giấy.
- Đã triển khai toàn bộ kiểm soát trong PIM của nhà cung cấp giải pháp.
SAQ P2PE không áp dụng cho thương mại điện tử. Nội dung tập trung vào Yêu cầu 3 (bảo vệ dữ liệu tài khoản lưu trữ), Yêu cầu 9 (hạn chế truy cập vật lý) và Yêu cầu 12 (chính sách an toàn thông tin) của PCI DSS. Merchant được dùng SAQ hay phải lập ROC là do tổ chức thẻ và acquirer quyết định theo cấp độ merchant. Xem thêm AOC, ROC, SAQ là gì và các cấp độ tuân thủ PCI DSS.
PCI P2PE liên quan thế nào tới chuẩn quản lý khóa PCI KMO mới?
Quản lý khóa là phần cốt lõi của P2PE. Trong P2PE v3.x, yêu cầu vận hành khóa nằm ở Domain 5, phần từng được đồng bộ với PCI PIN v3.1 (xem PCI PIN là gì).
PCI SSC đang triển khai tiêu chuẩn PCI Key Management and Operations (KMO). KMO quy định yêu cầu quản lý và vận hành an toàn hệ thống quản lý khóa trên toàn vòng đời khóa, kể cả HSM từ xa hoặc HSM dạng dịch vụ. Trọng tâm ban đầu của KMO là khóa bảo vệ dữ liệu PIN và P2PE. Trong đợt lấy ý kiến ngày 24/11/2025, PCI SSC mô tả KMO tập trung vào PCI PIN và “PCI P2PE Domain 5”.
- Theo usd AG (09/10/2026), KMO v1.0 chính thức được phát hành tháng 9/2026. Trang KMO của PCI SSC đã có chương trình KMO Assessor, còn danh sách thẩm định ghi “Coming Soon”.
- Cũng theo usd AG, KMO không được thiết kế để thay thế yêu cầu quản lý khóa hiện có, và cách tích hợp vào PCI PIN, P2PE vẫn chưa được quyết định.
- PCI SSC chưa công bố lộ trình chuyển tiếp cho các thẩm định P2PE hiện hữu. Merchant chỉ cần đảm bảo giải pháp mình dùng vẫn còn trên danh sách.
Checklist cho merchant trước khi chọn giải pháp P2PE
- Tra cứu danh sách PCI SSC: đúng tên giải pháp, nhà cung cấp, phiên bản tiêu chuẩn và thời hạn hiệu lực của thẩm định.
- Đối chiếu thiết bị POI: model và phiên bản phần cứng/firmware phải nằm trong danh sách của giải pháp.
- Nhận PIM hiện hành và lập danh sách trách nhiệm của merchant: nhận, lưu kho, kiểm tra can thiệp, trả thiết bị lỗi, báo cáo sự cố.
- Rà soát mọi kênh thanh toán: còn kênh online hay lưu dữ liệu thẻ điện tử thì SAQ P2PE không đủ cho toàn doanh nghiệp.
- Xác nhận với acquirer về hình thức báo cáo và tài liệu phải nộp.
- Xóa an toàn dữ liệu thẻ dạng rõ cũ trên POS, cơ sở dữ liệu, file log trước khi chuyển đổi.
- Đào tạo nhân viên điểm bán nhận diện thiết bị bị thay tráo hoặc niêm phong bị phá.
- Ghi rõ trong hợp đồng phân định trách nhiệm PCI DSS và nghĩa vụ thông báo khi giải pháp bị rút khỏi danh sách.
Câu hỏi thường gặp
Dùng giải pháp P2PE có được miễn tuân thủ PCI DSS không?
Không. P2PE chỉ giảm số yêu cầu PCI DSS áp dụng. Merchant vẫn phải bảo vệ vật lý thiết bị POI, quản lý dữ liệu thẻ dạng giấy, duy trì chính sách an toàn thông tin và nộp báo cáo tuân thủ theo yêu cầu của acquirer.
Phiên bản PCI P2PE mới nhất là gì?
PCI P2PE v3.2, phát hành ngày 30/6/2025; từ 01/01/2026 mọi hồ sơ đánh giá mới phải theo v3.2. PCI SSC đang xây dựng P2PE v4.0 nhưng tại thời điểm cập nhật bài chưa có thông báo phát hành chính thức.
Cửa hàng vừa bán tại quầy vừa bán online có dùng được SAQ P2PE không?
SAQ P2PE không áp dụng cho thương mại điện tử. Kênh online phải được đánh giá theo loại SAQ hoặc ROC phù hợp khác, và acquirer sẽ hướng dẫn cách nộp báo cáo cho từng kênh.
Giải pháp “mã hóa đầu-cuối” của nhà cung cấp có tương đương P2PE không?
Chỉ khi giải pháp đó được P2PE Assessor đánh giá và có tên trên danh sách P2PE của PCI SSC. Giải pháp chưa được liệt kê không đủ điều kiện dùng SAQ P2PE; mọi mức giảm phạm vi do QSA và acquirer xem xét từng trường hợp.
Chuẩn PCI KMO có thay thế Domain 5 của P2PE không?
KMO tập trung vào yêu cầu quản lý khóa trong PCI PIN và P2PE Domain 5. Theo usd AG, KMO không được thiết kế để thay thế yêu cầu hiện có, và PCI SSC chưa công bố lộ trình chuyển tiếp cho các thẩm định P2PE hiện hữu.
Cần xác định phạm vi PCI DSS khi chuyển sang P2PE?
Cyber Services là QSAC được PCI SSC công nhận cho PCI DSS. Chúng tôi giúp merchant và trung gian thanh toán rà soát các kênh thanh toán, xác nhận điều kiện dùng SAQ P2PE, xác định phần môi trường còn thuộc phạm vi PCI DSS và đánh giá các phần đó. Việc thẩm định bản thân giải pháp P2PE do P2PE Assessor thực hiện và không thuộc dịch vụ này. Xem dịch vụ tư vấn và đánh giá PCI DSS hoặc gửi yêu cầu tư vấn. Hotline/Zalo: 0979 875 985 · Email: support@cyberservices.vn.
Nguồn tham khảo
- PCI SSC – Point-to-Point Encryption (P2PE): pcisecuritystandards.org
- PCI SSC Blog – PCI SSC Releases Version 3.2 of the PCI P2PE Standard (30/6/2025): blog.pcisecuritystandards.org
- PCI SSC – Key Management and Operations (KMO): pcisecuritystandards.org
- PCI SSC Blog – Request for Comments: PCI KMO v1.0 Standard (24/11/2025): blog.pcisecuritystandards.org
- usd AG – PCI KMO v1.0: What You Need to Know (09/10/2026): usd.de
- Ampcus Cyber – PCI P2PE v3.2 Released: ampcuscyber.com
- SecurityMetrics – A Quick Look at SAQ P2PE: securitymetrics.com
- Compass IT Compliance – SAQ P2PE Changes in PCI DSS v4.0: compassitc.com
- PCI DSS Guide – PCI-Validated P2PE: Scope, Duties and Evidence: pcidssguide.com