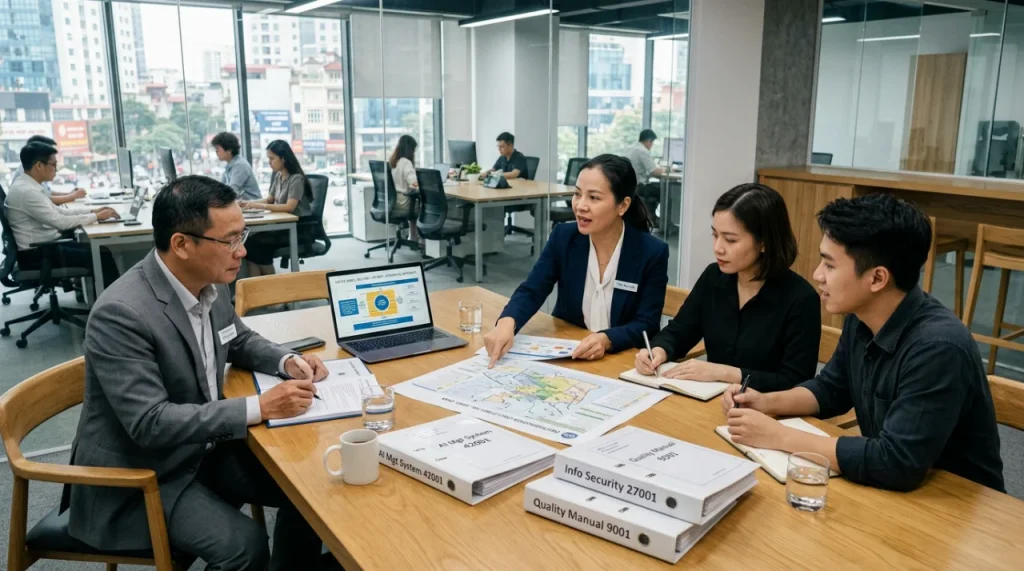
Tích hợp ISO/IEC 42001:2023 với ISO 27001 và ISO 9001 là xu hướng chiến lược giúp doanh nghiệp đồng bộ quản lý rủi ro, bảo mật và chất lượng trong một khung chuẩn duy nhất, giảm thiểu chi phí và thời gian triển khai.
Tại sao doanh nghiệp cần tích hợp ISO/IEC 42001:2023, ISO 27001 và ISO 9001?
Việc đồng bộ ba tiêu chuẩn này cho phép tổ chức xây dựng một hệ thống quản lý tích hợp, tránh trùng lặp quy trình và tài liệu. Khi áp dụng tích hợp ISO/IEC 42001:2023 với ISO 27001 và ISO 9001, doanh nghiệp có thể tận dụng các yêu cầu chung về quản lý tài liệu, đánh giá nội bộ và cải tiến liên tục.
Thêm vào đó, khách hàng và đối tác ngày càng yêu cầu chứng nhận đa tiêu chuẩn để đánh giá độ tin cậy. Một hệ thống tích hợp giúp chứng minh khả năng đáp ứng cả yêu cầu an ninh, quản lý chất lượng và quản lý rủi ro AI nghệ nghệ.
Để minh chứng lợi ích thực tế, nhiều công ty đã giảm tới 30% chi phí duy trì chứng nhận khi chuyển từ các hệ thống riêng lẻ sang mô hình tích hợp.
Để biết thêm chi tiết, hãy xem ISO 42001:2023 AI – trang hướng dẫn chuyên sâu.
Lợi ích chiến lược khi đồng bộ ba tiêu chuẩn
Đầu tiên, giảm thiểu khối lượng công việc lặp lại. Các quy trình kiểm tra nội bộ, đào tạo nhân viên và báo cáo đều được hợp nhất, giúp tiết kiệm thời gian và nguồn lực.
Thứ hai, nâng cao độ tin cậy của hệ thống quản lý. Khi các tiêu chuẩn hỗ trợ lẫn nhau, việc phát hiện và khắc phục lỗi trở nên nhanh gọn hơn.
Thứ ba, tăng khả năng đáp ứng yêu cầu pháp lý và thị trường. Các doanh nghiệp trong lĩnh vực tài chính, fintech và thương mại điện tử thường phải tuân thủ đồng thời ISO 27001 và ISO 9001; việc tích hợp ISO 42001 làm phong phú thêm nền tảng an ninh trí tuệ.
Quy trình tích hợp: Các bước thực hiện chi tiết
1. Đánh giá hiện trạng và xác định khoảng trống
Thực hiện cuộc họp với các bộ phận liên quan để xác định các yêu cầu hiện tại của ISO 27001, ISO 9001 và ISO 42001. Sử dụng công cụ tự đánh giá để phát hiện điểm trùng lặp và khoảng trống.
2. Thiết kế khung quản lý tích hợp
Phát triển một bản đồ quy trình tích hợp, trong đó các yếu tố như chính sách bảo mật, quản lý chất lượng và quản lý rủi ro được gộp lại. Đảm bảo rằng mỗi yếu tố đáp ứng các yêu cầu cụ thể của ba tiêu chuẩn.
3. Triển khai và đào tạo
Thực hiện triển khai theo giai đoạn, bắt đầu với các quy trình nền tảng như quản lý tài liệu và kiểm soát thay đổi. Đào tạo nhân viên theo mô hình đa tiêu chuẩn để họ hiểu rõ mối liên hệ giữa các yêu cầu.
4. Kiểm tra nội bộ và cải tiến
Thực hiện audit nội bộ tích hợp, so sánh kết quả với các tiêu chuẩn và điều chỉnh quy trình. Đặt mục tiêu cải tiến liên tục dựa trên phản hồi và kết quả kiểm tra.
Thách thức thường gặp và cách khắc phục
Thách thức đầu tiên là sự phức tạp trong việc đồng bộ các yêu cầu kỹ thuật và tài liệu. Để khắc phục, doanh nghiệp nên sử dụng phần mềm quản lý tài liệu tích hợp, cho phép gắn thẻ và truy xuất nhanh chóng.
Thách thức thứ hai là sự kháng cự từ nhân viên do thay đổi quy trình. Đưa ra chương trình đào tạo tương tác, sử dụng các ví dụ thực tế để minh họa lợi ích cá nhân và tổ chức.
Thách thức cuối cùng là việc duy trì chứng nhận sau khi tích hợp. Đặt lịch kiểm tra định kỳ, sử dụng KPI để đo lường hiệu quả và thực hiện cải tiến dựa trên dữ liệu thực.
Để tham khảo thêm, bạn có thể đọc bài viết Lợi ích tích hợp PCI DSS và ISO 27001 và Tư vấn chứng nhận ISO/IEC 42001:2023 để có góc nhìn sâu hơn.
So sánh các yếu tố quan trọng giữa ISO 42001, ISO 27001 và ISO 9001
| Tiêu chuẩn | Mục tiêu chính | Yêu cầu trọng tâm |
|---|---|---|
| ISO/IEC 42001:2023 | Quản lý rủi ro trí tuệ | Đánh giá tài sản AI, kiểm soát dữ liệu, giám sát mô hình |
| ISO 27001 | An ninh thông tin | Kiểm soát truy cập, mã hoá, quản lý sự cố |
| ISO 9001 | Quản lý chất lượng | Cải tiến liên tục, hài lòng khách hàng, quy trình sản xuất |
Như bảng trên cho thấy, mỗi tiêu chuẩn có trọng tâm riêng nhưng có nhiều điểm giao nhau như quản lý tài liệu, đánh giá nội bộ và cải tiến liên tục. Khi tích hợp, doanh nghiệp chỉ cần đồng nhất các quy trình chung, giảm thiểu công việc lặp lại.
Câu hỏi thường gặp về tích hợp ISO/IEC 42001:2023 với ISO 27001 và ISO 9001
1. Tôi có cần phải thực hiện ba đánh giá độc lập không?
Không. Khi tích hợp, doanh nghiệp có thể thực hiện một đánh giá nội bộ duy nhất, trong đó các auditor kiểm tra các yêu cầu của ba tiêu chuẩn đồng thời. Điều này giảm thời gian và chi phí kiểm toán.
2. Thời gian triển khai trung bình là bao lâu?
Thời gian phụ thuộc vào quy mô và mức độ chuẩn bị hiện tại, nhưng các doanh nghiệp trung bình hoàn thành trong 6‑9 tháng, so với 12‑18 tháng nếu thực hiện riêng lẻ.
3. Chi phí duy trì chứng nhận sẽ giảm bao nhiêu?
Theo khảo sát, các tổ chức tích hợp báo cáo tiết kiệm từ 20% đến 35% chi phí duy trì hàng năm nhờ giảm số lượng cuộc audit và tài liệu lặp lại.
4. Các công cụ hỗ trợ tích hợp nào hiệu quả?
Các nền tảng quản lý tài liệu và quy trình như SharePoint, Confluence hoặc các giải pháp GRC (Governance, Risk, Compliance) giúp đồng bộ dữ liệu và theo dõi KPI một cách nhất quán.
5. Làm sao để đảm bảo nhân viên hiểu và tuân thủ?
Đào tạo theo mô hình đa tiêu chuẩn, sử dụng các case study thực tế và thiết lập hệ thống phản hồi nhanh giúp nhân viên nắm bắt yêu cầu và thực hiện đúng quy trình.
6. Tôi có cần thuê tư vấn chuyên môn không?
Đối với các doanh nghiệp có quy mô lớn hoặc ngành công nghiệp đặc thù, việc hợp tác với đối tác tư vấn có kinh nghiệm như Cyber Services sẽ tăng khả năng thành công và giảm rủi ro.
Đừng ngần ngại liên hệ ngay với CyberServices để nhận tư vấn chi tiết, báo giá ưu đãi và giải pháp tối ưu nhất!