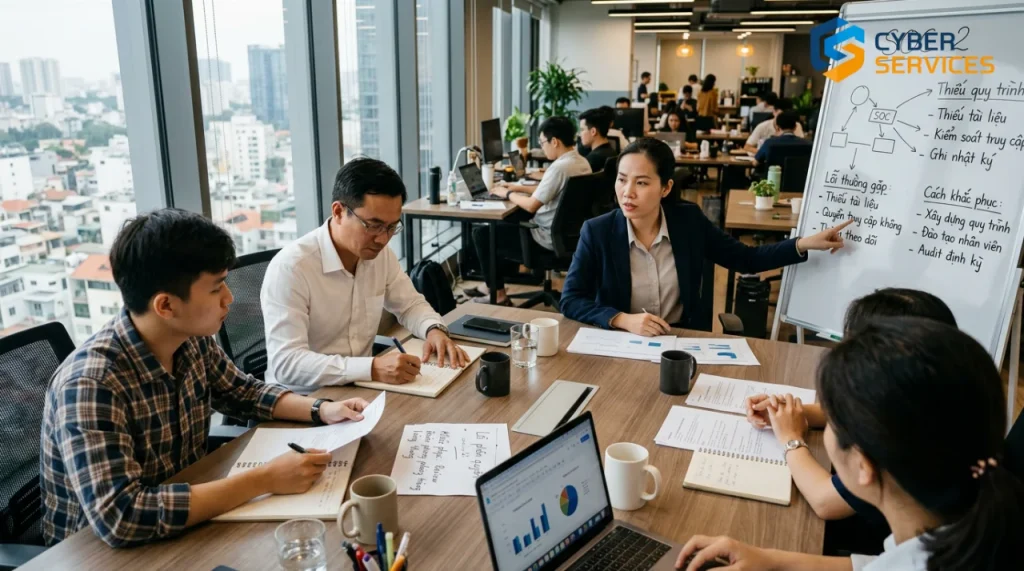
Lỗi thường gặp SOC 2 là những sai lầm phổ biến khiến doanh nghiệp không đạt chuẩn an toàn thông tin, gây trì hoãn dự án và tăng chi phí. Bài viết này phân tích chi tiết các nguyên nhân, cách phát hiện và khắc phục để bạn nhanh chóng đạt chứng nhận.
Những lỗi thường gặp SOC 2 và tại sao chúng gây rủi ro
Trong quá trình chuẩn bị báo cáo SOC 2, nhiều tổ chức gặp phải các sai sót lặp lại, làm giảm độ tin cậy của kiểm toán và tăng khả năng bị từ chối. Hiểu rõ những lỗi này là bước đầu tiên để xây dựng quy trình an toàn vững chắc.
- Không xác định đầy đủ Trust Services Criteria
- Thiếu chứng cứ kiểm soát
- Quản lý tài liệu không đồng nhất
Thống kê năm 2023 từ AICPA cho thấy hơn 60% doanh nghiệp gặp ít nhất một lỗi liên quan tới Trust Services Criteria, trong đó 35% là do thiếu hiểu biết sâu sắc về các tiêu chí bảo mật và riêng tư. Những sai sót này không chỉ làm chậm tiến độ dự án mà còn tăng chi phí khắc phục trung bình 20‑30% so với kế hoạch ban đầu.
Thiếu hiểu biết về Trust Services Criteria
Đôi khi doanh nghiệp chỉ tập trung vào một hoặc hai tiêu chí, bỏ qua các yêu cầu quan trọng như bảo mật, tính toàn vẹn và tính riêng tư. Điều này dẫn đến việc kiểm soát không được đánh giá đầy đủ.
Đánh giá không đầy đủ các Controls
Rủi kiểm không chỉ kiểm tra các controls hiện có mà còn không xác định được các gaps trong quy trình, khiến báo cáo thiếu chứng cứ thực tế.
Quản lý tài liệu và chứng cứ không đồng nhất
Việc lưu trữ tài liệu trên nhiều hệ thống, không có phiên bản kiểm soát gây khó khăn cho kiểm toán viên trong việc xác minh tính hợp lệ.
Cách phát hiện lỗi SOC 2 trong quá trình chuẩn bị
Phát hiện sớm các sai sót giúp giảm chi phí sửa chữa và rút ngắn thời gian đạt chứng nhận.
- Thực hiện self‑assessment dựa trên Trust Services Criteria.
- Sử dụng checklist chi tiết để kiểm tra từng control.
- Kiểm tra tính nhất quán của tài liệu và chứng cứ.
- Tham gia buổi review nội bộ với các chuyên gia an toàn.
Để tăng độ chính xác, nhiều công ty áp dụng phương pháp “gap analysis” bằng cách so sánh hiện trạng với một bộ mẫu chuẩn quốc tế, đồng thời ghi lại mọi phát hiện trong một hệ thống quản lý rủi ro tích hợp.
Biện pháp khắc phục lỗi phổ biến
Đối với mỗi lỗi, có các biện pháp cụ thể để khắc phục và ngăn ngừa tái phát.
| Lỗi | Biện pháp khắc phục |
|---|---|
| Thiếu xác định Trust Services Criteria | Xây dựng matrix mapping giữa các tiêu chí và các controls hiện có, cập nhật định kỳ. |
| Chứng cứ không đầy đủ | Thu thập log, báo cáo audit và tài liệu hỗ trợ, lưu trữ trong repository trung tâm. |
| Quản lý tài liệu rời rạc | Áp dụng hệ thống DMS (Document Management System) với version control và quyền truy cập rõ ràng. |
Đối với mỗi mục, việc thiết lập quy trình kiểm tra định kỳ (hàng tháng hoặc hàng quý) và tự động hoá việc thu thập chứng cứ bằng script hoặc công cụ GRC sẽ giảm thiểu rủi ro lặp lại.
Vai trò của dịch vụ tư vấn SOC 2 trong việc giảm thiểu lỗi
Đối tác chuyên môn không chỉ cung cấp kiến thức sâu rộng mà còn đưa ra quy trình chuẩn hoá, giúp doanh nghiệp tránh những sai lầm thường gặp. Hãy khám phá dịch vụ tư vấn SOC 2 để nhận hỗ trợ toàn diện.
Trong một dự án thực tế, một công ty tài chính đã giảm thời gian chuẩn bị từ 6 tháng xuống còn 3 tháng nhờ vào việc thuê tư vấn chuyên sâu, đồng thời giảm chi phí sửa lỗi khoảng 40% nhờ vào việc triển khai các kiểm soát tự động ngay từ đầu.
Các công cụ và phương pháp kiểm tra tự động
Sử dụng công cụ tự động hoá việc thu thập chứng cứ và giám sát controls giúp giảm thiểu lỗi do con người.
- Giải pháp GRC (Governance, Risk, Compliance) tích hợp log và audit trail.
- Phần mềm quản lý tài liệu có tính năng workflow tự động.
- Kiểm tra bảo mật định kỳ bằng công cụ vulnerability scanning.
Ví dụ, việc triển khai một nền tảng GRC như RSA Archer hoặc ServiceNow cho phép tạo báo cáo chứng cứ chỉ trong vài phút, đồng thời gửi thông báo nhắc nhở tự động khi tài liệu chưa được cập nhật.
Mẹo tránh lỗi SOC 2 cho doanh nghiệp
Áp dụng các nguyên tắc sau sẽ giúp duy trì tuân thủ lâu dài.
- Đào tạo nhân viên về Trust Services Criteria và quy trình kiểm soát.
- Thực hiện review hàng quý các controls và chứng cứ.
- Sử dụng mẫu tài liệu chuẩn từ các nhà cung cấp uy tín.
- Liên kết chặt chẽ với đối tác tư vấn để cập nhật thay đổi tiêu chuẩn.
Thêm vào đó, duy trì một “control owner” rõ ràng cho mỗi tiêu chí, thiết lập KPI đo lường hiệu quả và thực hiện kiểm tra nội bộ ít nhất một lần mỗi năm để phát hiện sớm bất kỳ sai lệch nào.
Câu hỏi thường gặp về lỗi thường gặp SOC 2
1. Tại sao doanh nghiệp thường bỏ qua tiêu chí bảo mật?
Tiêu chí bảo mật yêu cầu kiểm soát chặt chẽ đối với truy cập dữ liệu và mã hoá. Khi doanh nghiệp tập trung vào hoạt động kinh doanh, họ có thể đánh giá thấp tầm quan trọng của bảo mật, dẫn đến thiếu chứng cứ và sai sót trong báo cáo.
2. Làm sao để xác định được các gaps trong controls?
Sử dụng checklist chi tiết dựa trên Trust Services Criteria, kết hợp với tự‑assessment và review nội bộ. Các công cụ GRC cũng hỗ trợ phát hiện tự động các điểm chưa được kiểm soát.
3. Có cần phải tái đánh giá toàn bộ controls mỗi năm không?
Đúng, SOC 2 Type II yêu cầu đánh giá hiệu lực của controls trong một khoảng thời gian nhất định (thường 12 tháng). Việc tái đánh giá định kỳ giúp phát hiện sớm các thay đổi và duy trì tuân thủ.
4. Làm sao để giảm chi phí sửa chữa lỗi SOC 2?
Triển khai quy trình chuẩn hoá từ đầu, sử dụng công cụ tự động thu thập chứng cứ và hợp tác với đối tác tư vấn có kinh nghiệm để tránh các sai lầm tốn kém.
5. Khi nào nên thuê dịch vụ tư vấn SOC 2?
Nếu doanh nghiệp chưa có đội ngũ nội bộ có chuyên môn sâu, hoặc muốn rút ngắn thời gian đạt chứng nhận, việc thuê dịch vụ tư vấn sẽ giúp tối ưu chi phí và đảm bảo chất lượng.
Đừng ngần ngại liên hệ ngay với CyberServices để nhận tư vấn chi tiết, báo giá ưu đãi và giải pháp tối ưu nhất!