FAQ ISO/IEC 42001:2023 – Câu Hỏi Thường Gặp và Giải Đáp Chi Tiết
FAQ ISO/IEC 42001:2023 câu hỏi thường gặp là nguồn thông tin quan trọng giúp doanh nghiệp hiểu rõ tiêu chuẩn quản lý rủi ro…
Phân tích chuyên sâu về PCI DSS, ISO 27001, SOC 2, SWIFT CSP và các quy định an toàn thông tin mới nhất.
FAQ ISO/IEC 42001:2023 câu hỏi thường gặp là nguồn thông tin quan trọng giúp doanh nghiệp hiểu rõ tiêu chuẩn quản lý rủi ro…
Self-assessment SOC 2 là quá trình tự đánh giá mức độ tuân thủ các tiêu chuẩn bảo mật của tổ chức, giúp doanh nghiệp…
Quy trình chuẩn bị tài liệu ISO/IEC 42001:2023 là nền tảng quan trọng giúp doanh nghiệp xây dựng hệ thống quản lý an toàn…
Lựa chọn QSA PCI DSS là quyết định quan trọng giúp doanh nghiệp tuân thủ chuẩn bảo mật thẻ thanh toán và giảm rủi…
checklist chuẩn bị SOC 2 là công cụ thiết yếu giúp doanh nghiệp tổ chức và thực hiện các yêu cầu bảo mật một…
Doanh nghiệp AI đang tìm kiếm cách nâng cao bảo mật và độ tin cậy, lợi ích ISO/IEC 42001:2023 cho doanh nghiệp AI là…
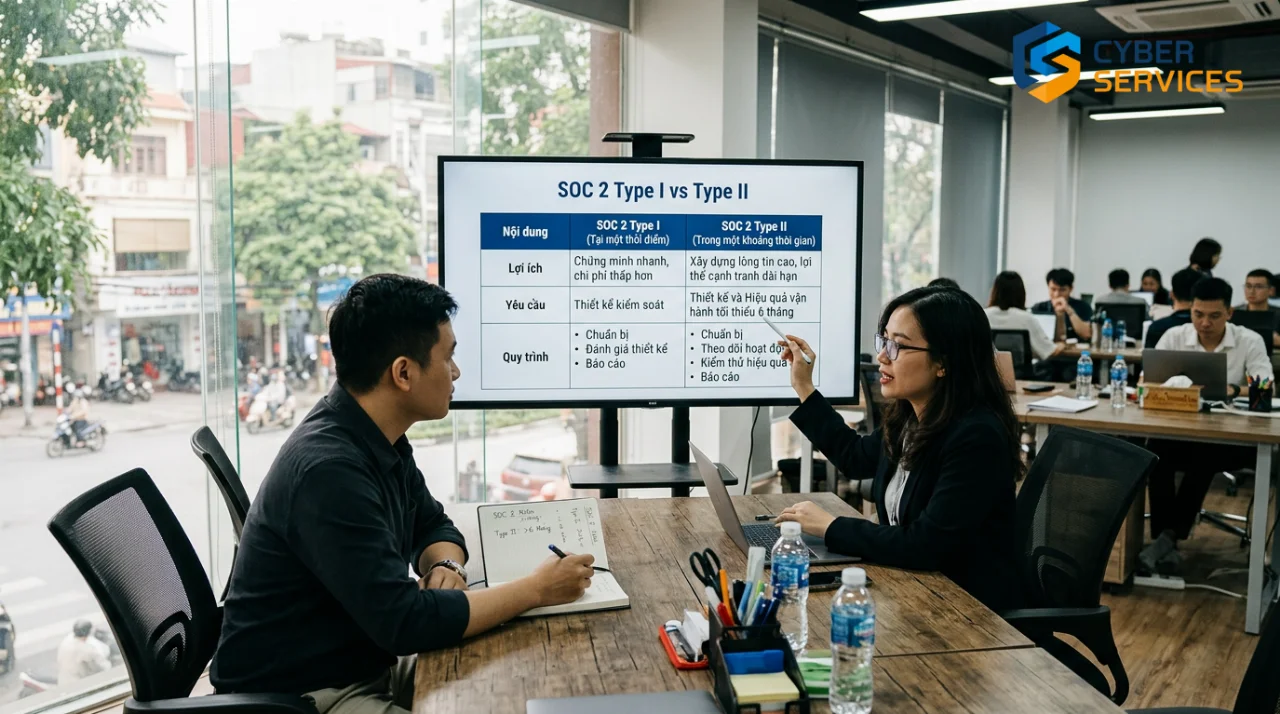
Khi doanh nghiệp muốn chứng minh an toàn dữ liệu, câu hỏi “SOC 2 Type I và Type II so sánh” luôn xuất hiện…
Báo cáo vi phạm PCI DSS xử lý giảm phạt là bước quyết định để doanh nghiệp giảm thiểu tổn thất tài chính và…
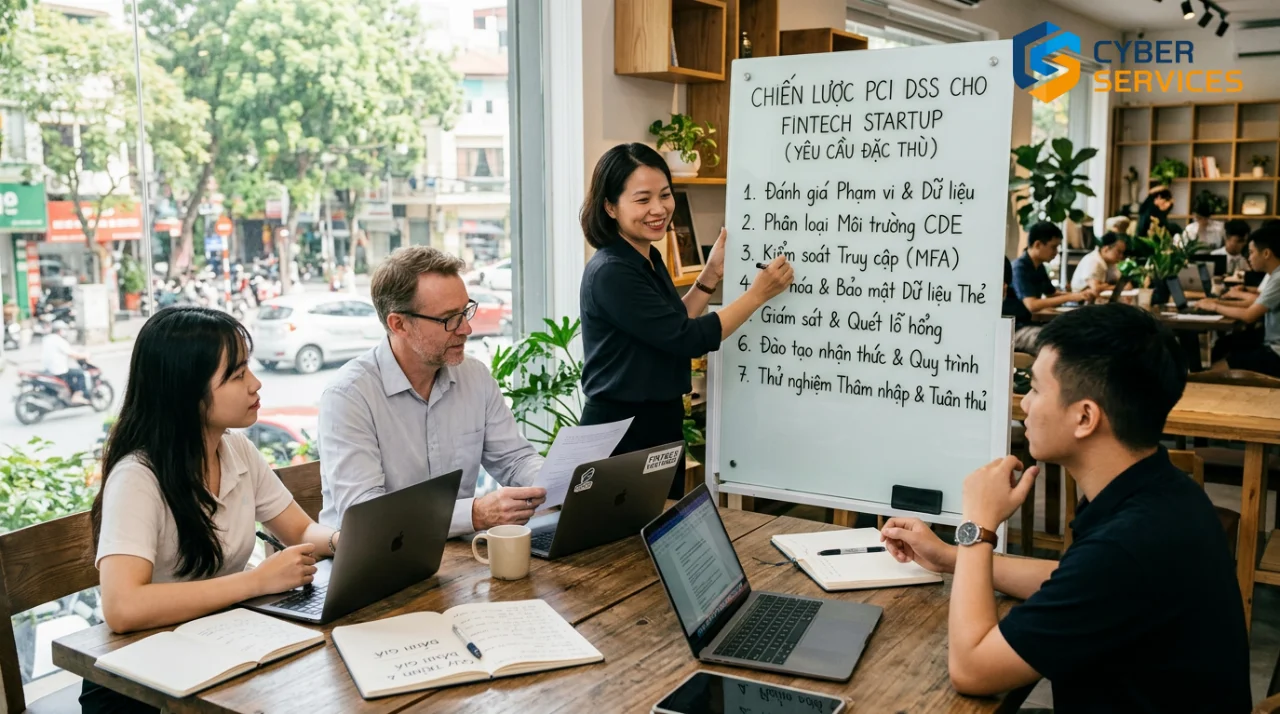
PCI DSS cho startup fintech yêu cầu đặc thù là một thách thức không thể xem nhẹ, khi các công ty tài chính mới…
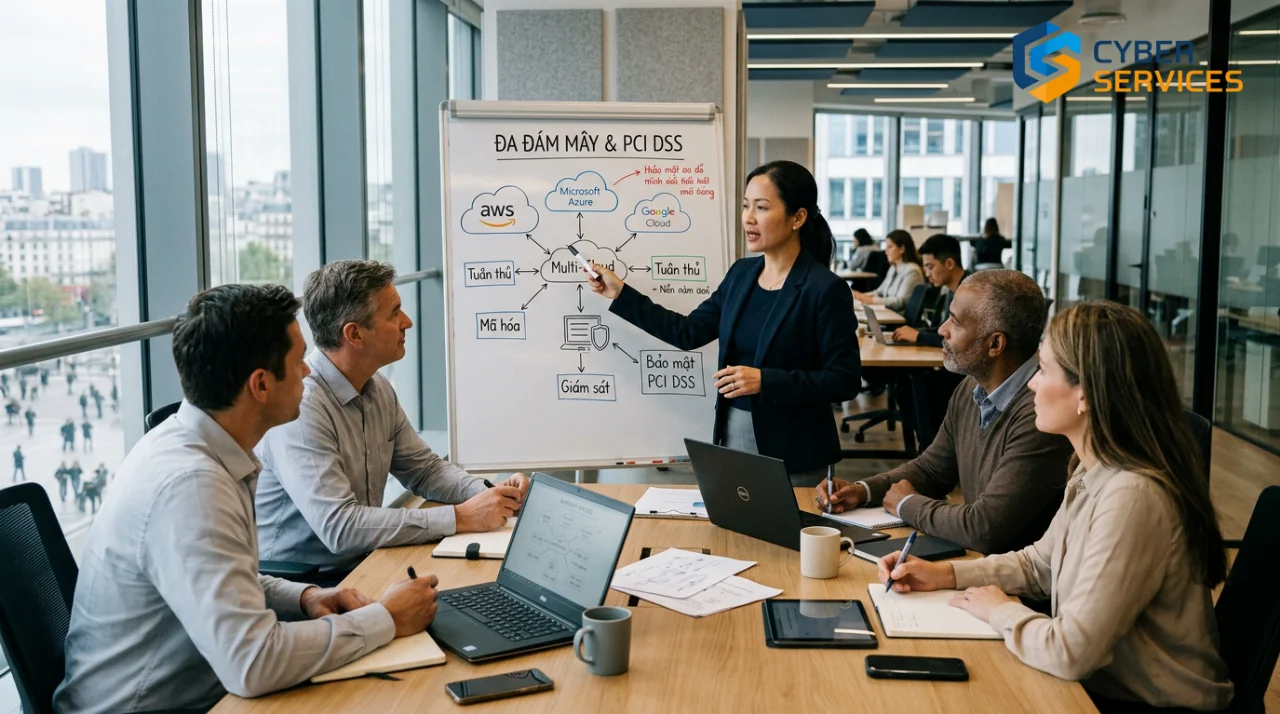
Trong môi trường đa đám mây ngày càng phức tạp, việc xây dựng chiến lược giảm rủi ro vi phạm PCI DSS đa đám…
Để lại thông tin, chuyên gia của chúng tôi sẽ liên hệ trong vòng 24 giờ.